



Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Вирусные аналитики компании «Доктор Веб» исследовали нового Linux-троянца, получившего наименование Linux.BackDoor.Irc.16. Его особенность заключается в том, что он написан на языке Rust, — раньше аналитики не встречали троянцев, созданных с использованием этой технологии.

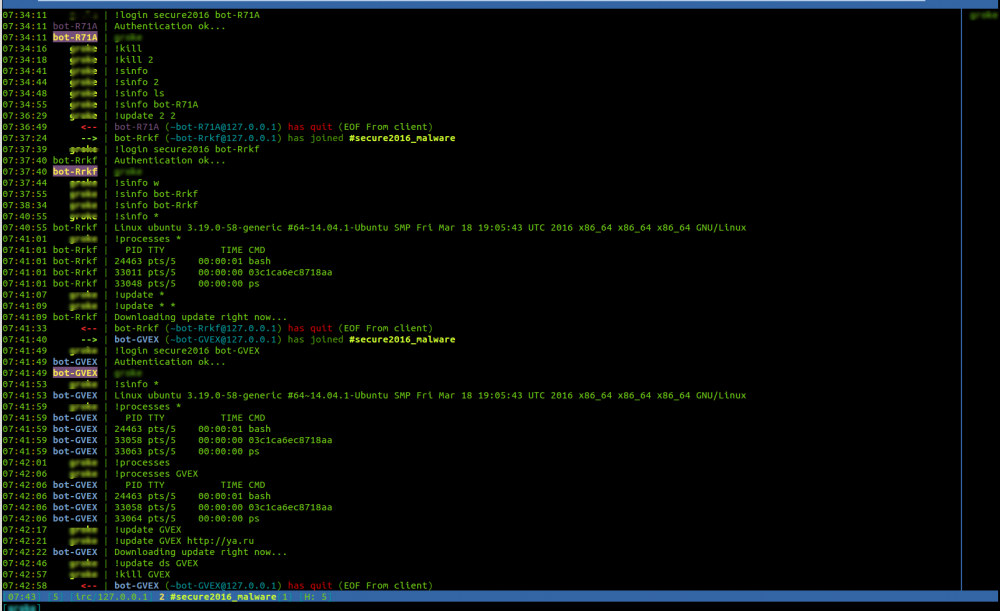
Linux.BackDoor.Irc.16 представляет собой бэкдор — эта вредоносная программа выполняет поступающие от злоумышленников команды. Для их получения троянец использует протокол обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к заданному в его конфигурации публичному чат-каналу, Linux.BackDoor.Irc.16 ожидает управляющих сообщений.


Троянец способен выполнять лишь четыре команды — присоединиться к указанному чат-каналу, отправить киберпреступникам информацию об инфицированном компьютере, передать данные о запущенных в системе приложениях или удалить самого себя с зараженной машины.

Linux.BackDoor.Irc.16 отличает от других IRC-ботов то, что этот троянец написан на языке Rust. Rust — язык программирования, спонсируемый организацией Mozilla Research, первая стабильная версия которого появилась совсем недавно, в 2015 году. Троянец является кроссплатформенным: чтобы запустить его на Windows, вирусописателям нужно просто перекомпилировать эту вредоносную программу. Вирусные аналитики «Доктор Веб» предполагают, чтоLinux.BackDoor.Irc.16 представляет собой созданный кем-то прототип (Proof of Concept), поскольку он не содержит каких-либо механизмов самораспространения, а на IRC-канале, с помощью которого троянец получает команды, в настоящее время отсутствует активность.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru