



Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

Сводная группа исследователей из университета штата Мичиган и Нанкинского университета в Китае представила доклад, в котором описан новый способ перехвата данных на расстоянии. Исследователи утверждают, что в помещении с минимальными искажениями сигнала можно перехватывать информации о нажатии клавиш посредством сигнала обычного Wi-Fi-роутера.

Ранее ученые уже предлагали использовать сигналы Wi-Fi для обнаружения людей, находящихся в соседних помещениях, а также для отслеживания их передвижений. Некоторые исследователи зашли еще дальше и продемонстрировали, что Wi-Fi может помочь различать конкретные жесты.

Свой эксперимент исследователи из университетов Мичигана и Нанкина назвали WiKey. В ходе опытов они использовались только стандартные устройства, купленные в магазинах, и никакого кастомного железа. В частности, в экспериментах участвовали роутер TP-Link TL-WR1043ND ноутбук Lenovo X200.

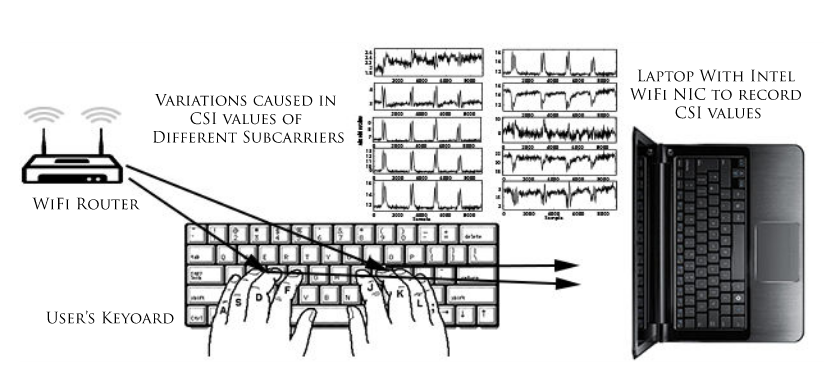
Чтобы перехватить информацию о нажатиях клавиш, исследователи задействовали возможности MIMO (Multiple-Input and Multiple-Output). Данный метод позволяет каждой из антенн устройства передавать несколько сигналов Wi-Fi на одном канале. Эти сигналы исполняют роль сканера: проходя по помещению, они создают своего рода карту окружающей обстановки. Именно поэтому WiKey можно применять только в помещениях, где нет большого скопления людей и движущихся объектов, пишет xakep.ru.

Когда человек печатает что-либо на клавиатуре ноутбука, WiKey замечает незначительные искажения Wi-Fi сигнала, спровоцированные движениями его рук, пальцев и самих клавиш.

«При нажатии на определенную клавишу кисть и пальцы пользователя движутся в уникальном порядке и направлении, что создает уникальный паттерн во временном ряде Channel State Information (CSI), который мы называем формой колебаний CSI», — объясняют исследователи.

Группа утверждает, что если научить специальный алгоритм распознавать, какая именно клавиша была нажата пользователем, можно последовательно восстановить весь текст, который тот набирал на клавиатуре.


wifi signals


Исследователи приводят статистку проведенных ими опытов. В помещении, где нет лишних движущихся объектов, а пользователь печатает достаточно медленно, система сумела распознать нажатия с точность 97,5%. Однако лабораторные условия не всегда совпадают с реальностью. Так, в реальном мире, если в помещении присутствуют искажения сигнала, а пользователь печатает быстро, точность системы составляет 77,43% (если системе выделили 30 образцов для тренировки) и 93,47% (если системе выделили 80 образцов).

Если использовать WiKey в полевых условиях, потенциальному злоумышленнику сначала придется потратить время и натренировать систему. Хотя точность у WiKey не стопроцентная, во многих случаях атакующие будут рады узнать хотя бы 3/4 пароля жертвы, ведь это значительно облегчит им последующий взлом. Впрочем, атаку можно испортить, просто посадив рядом двух-трех людей: если все они будут печатать одновременно, WiKey не справится со своей задачей.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru