



Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Вирусная лаборатория ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS.

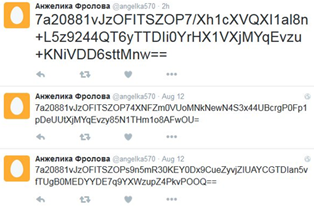
После запуска Twitoor незаметно для пользователя проверяет заданные Twitter-аккаунты на предмет команд мошенников. В зависимости от полученных инструкций, малварь скачивает банковские трояны или переходит на другие аккаунты.


Анжелика Фролова велит своей зомби-сети скачивать трояны


Как считает Лукаш Стефанко, вирусный аналитик ESET, в любой момент Twitoor может начать распространение другой малвари, например мобильного шифратора.

«Twitter впервые использовали для управления ботнетом на Windows в 2009 году. Аналог на Android был обнаружен только сейчас. В будущем, возможно, плохие парни воспользуются статусами на Facebook, поработают в Linkedin или других соцсетях», – предполагает Стефанко.

По словам Стефанко, обнаружить и блокировать Twitoorсложно, поскольку малварь действует через соцсети вместо «традиционной» связи через командный сервер. Кроме того, владельцы зомби-сети застраховали себя от блокировки мошеннических аккаунтов.

ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS." />
Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru