



Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Исследователи компании SecureWorks пишут, что обнаружили на вооружении киберпреступников новую технику атак. И хотя в действительности данный способ атак вряд ли можно назвать новым и революционным, нельзя не признать, что аналитики SecureWorks столкнулись с интересным случаем.

Эксперты обнаружили, что для сокрытия своих действий злоумышленники подняли на компьютере жертвы виртуальную машину, намереваясь действовать из-под нее.

Аналитики SecureWorks расследовали странный инцидент, происшедший в сети одного из клиентов компании 28 июля 2016 года и вызвавший срабатывания платформы безопасности SecureWorks. Хотя на первый взгляд всё выглядело нормально, исследователи подняли логи системного администратора пострадавшей компании и обнаружили в них причину, по которой система безопасности била тревогу, пишет xakep.ru.

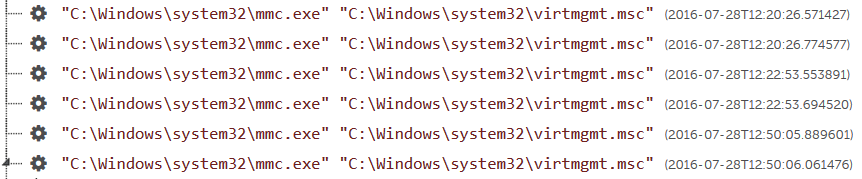
«Преступники сумели получить уровень доступа, который позволял им взаимодействовать с Windows Explorer через Terminal Services Client, — объясняют специалисты. — На приведенном ниже изображении видно, что атакующие использовали Microsoft Management Console для запуска Hyper-V Manager, который применялся для настройки инфраструктуры виртуальной машины Microsoft».


К счастью для пострадавшей от атаки компании, машина, которую удалось скомпрометировать атакующим, сама была виртуальной, так что осуществить задуманное злоумышленникам не удалось. Попытка подключиться к только что созданной VM посредством vmconnect.exe не увенчалась успехом по понятным причинам.

Несмотря на это аналитики SecureWorks признают, что план нападавших был хорош. Подняв виртуальную машину и действуя из-под нее, злоумышленники могли бы укрыться от бдительного ока систем обеспечения безопасности и, к примеру, похитить секретные данные, и факт хищения данной информации мог вскрыться еще очень нескоро.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru