



Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

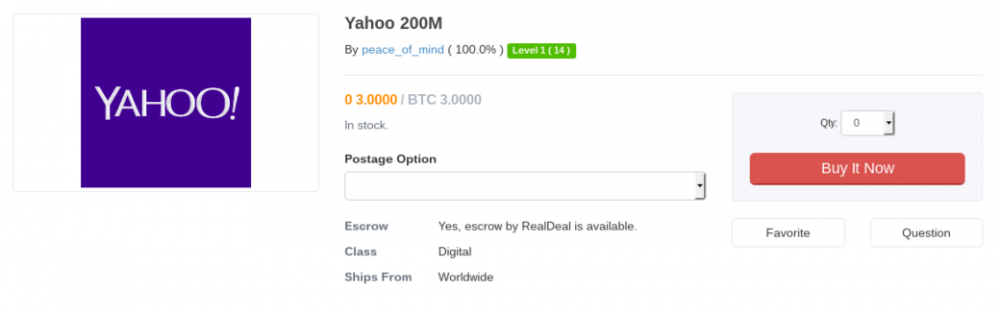
Начало лета 2016 года ознаменовалось рядом масштабных утечек данных. Хакер, скрывающийся под псевдонимом Peace_of_mind, выставил на продажу сотни миллионов аккаунтов от сервисов LinkedIn, MySpace, Tumblr, «ВКонтакте», Twitter и так далее. Оказывается, на этом хакер не закончил: 1 августа 2016 года на торговой площадке TheRealDeal появился лот с данными 200 млн пользователей Yahoo.

Журналисты издания Vice Motherboard сообщают, что им удалось связаться с хакером. В ходе личной беседы Peace_of_mind пояснил, что в течение некоторого времени он пытался продать эту информацию приватно, но не преуспел, поэтому в итоге решил открыто выставить данные на продажу. Изданию Softpedia, в свою очередь, хакерсообщил, что этот дамп тоже не нов, как и все предыдущие:

«Дамп этой базы данных был сделан в 2012 году, тогда же, когда дампы русских на LinkedIn, VK, Tumblr и так далее. Практически все, что я продаю, относится к этой группе».

На информации о пользователях Yahoo хакер планирует заработать три биткоина (около $1 800 по текущему курсу). Известно, что дамп содержит имена пользователей, хеши паролей MD5 и даты рождения. Также для некоторых аккаунтов доступна информация об email-адресе, стране проживания и почтовом индексе (только для американских аккаунтов).


1470076043637288


Представители компании Yahoo сообщили, что уже знают о происходящем и дали следующий комментарий:

«Мы осведомлены о заявлении [злоумышленника]. Мы очень серьезно относимся к защите информации наших пользователей и воспринимаем подобные заявления серьезно. Наша служба безопасности уже работает над проверкой фактов. Yahoo всегда старается обезопасить своих пользователей, поэтому мы всегда поощряем использование надежных паролей, отказ от паролей в пользу Yahoo Account Key, а также использование разных паролей для разных платформ».

Хотя компания заявила, что знает о бреши, подлинность утечки еще не подтверждена официально, и не похоже, чтобы Yahoo собиралась обнулить пароли пользователей. Вместо этого пользователям непрозрачно намекнули, что «надежные пароли – это хорошо» и напомнили, что их иногда нужно менять. Peace_of_mind остался равнодушен к заявлению компании:

«Ну и черт с ними, не хотят подтверждать, мне же лучше, что они не сделали сброс паролей».

Издание Motherboard уже провело собственную проверку, так как хакер любезно предоставил редакции образец данных. Так, несколько десятков пользователей из базы оказались самыми настоящими, однако когда журналисты попытались связаться со ста разными адресатами, многие из них оказались неактивными. Сервис возвращал ответ «работа данного аккаунта была приостановлена вследствие неактивности» или «этот пользователь не имеет аккаунта на yahoo.com». Вероятнее всего, это связано с тем, что дамп далеко не новый, пишет xakep.ru.

Журналистам Softpedia хакер рассказал, что такие утечки данных приносят отличный доход. Если ранее сообщалось, что злоумышленник заработал $50 000 на одном только дампе LinkedIn, теперь он сам немного подкорректировал эти данные. Так, Peace_of_mind утверждает, что все утечки в сумме принесли ему около $65 000.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru