



Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

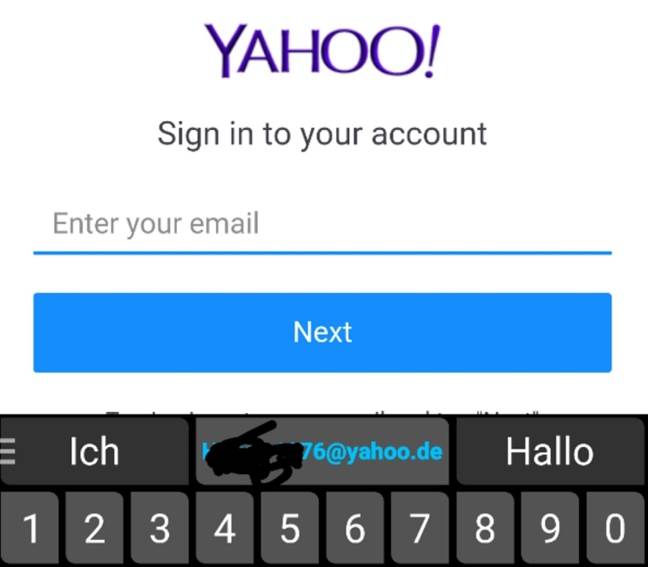
Разработчики клавиатуры SwiftKey отключили функцию облачной синхронизации после сообщений пользователей о том, что они видели чужие адреса электронной почты и номера телефонов в предиктивном вводе текста. Microsoft настаивает, что это не проблема безопасности. За последние несколько дней пользователи жаловались, что клавиатура, используя функцию предиктивного ввода текста, предлагает им чужие номера телефонов и адреса электронной почты. Также отмечались случаи изменения языковых настроек без ведома пользователя.

«Я авторизовался в SwiftKey при помощи Google+ и теперь мне предлагают немецкие слова в предиктивном тексте» - пишет пользователь Reddit – «Я никогда в жизни не писал на немецком языке».

«Также в поле email мне предлагалось ввести чей-то адрес электронной почты. Это вызывает опасения, что кому-то также предлагаются мои данные для ввода».

Клавиатура SwiftKey хранит в облаке все то, что вы набирали на ней ранее. Таким образом, она использует эту информацию для того, чтобы персонализировать функцию предиктивного ввода, сделав ее отдельной для каждого пользователя.

Благодаря этому, SwiftKey является одной из самых популярных клавиатур и Microsoft потратили немало денег на покупку ее кода. Это приложение работает на Android и iOS.

Оказалось, что в облачной системе SwiftKey была какая-то ошибка, благодаря которой информация разных пользователей перемешалась между собой. Это очень негативный момент для частной информации пользователей.

В настоящее время компания утверждает, что нет никаких причин для паники. Якобы данная проблема совсем не является проблемой безопасности.

«Мы работаем над устранением этой ошибки. Хотя это не является проблемой безопасности для наших клиентов, мы отключили услугу облачной синхронизации» - заявили в SwiftKey.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru