



Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Разработчики из проекта Mozilla сообщили о реализации в Firefox блокировки некоторых видов контента, выполняющегося при помощи Adobe Flash. Блокировка начнёт действие в августе (2 августа выйдет Firefox 48) и затронет только Flash-контент, который не заметен пользователю и легко заменяем на аналогичную функциональность, реализуемую при помощи штатного Web API.

Блокировка является последним подготовительным шагом перед реализацией инициативы по отказу от применения плагинов в пользу стандартных web-технологий. В марте 2017 ожидается прекращение поддержки плагинов NPAPI, за исключением плагина Flash. Поддержка плагина Flash будет какое-то время сохранена, но начиная с 2017 года он по умолчанию будет заблокирован и связанный с ним контент потребует для просмотра явной активации кликом. Пользователи ESR-ветки Firefox смогут использовать плагины NPAPI до начала 2018 года.

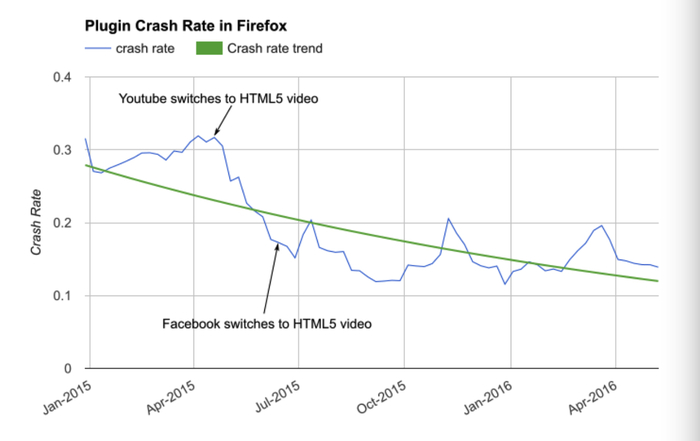
Плагины часто становятся источником проблем со стабильностью, безопасностью и производительностью, поэтому разработчики расчитывают, что отказ от плагинов позволит повысить защищённость, снизить нагрузку на систему (продлить время автономной работы), ускорить загрузку страниц и повысить отзывчивость интерфейса браузера. В качестве примера положительного влияния перехода на web-технологии приводится внедрение HTML5-видео на YouTube и в Facebook, которое привело к снижению интенсивности применения Flash, что отразилось в уменьшении числа жалоб на крахи и зависания, сообщает opennet.ru.


Ожидается, что первый этап блокировки Flash в Firefox дополнительно сократит число специфичных для Flash-контента крахов и зависаний на 10%. Заблокированы будут блоки размером менее 5x5 пикселей, используемые для генерации уникального идентификатора системы пользователя (например, через определение установленных шрифтов) или сохраняющие неудаляемые обычным способом supercookie, которые создаются при помощи Flash SharedObject API. Позднее в этом году список блокировки планируется расширить Flash-блоками, используемыми для определения видимости контента (применяется при размещении рекламы).

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru