



Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

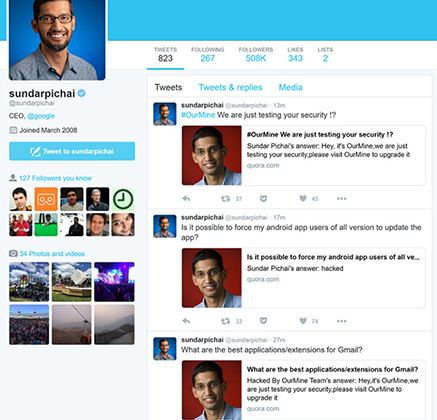
Хакеры из группировки OurMine взломали аккаунт гендиректора Google Inc. Сундара Пичаи (Sundar Pichai) в сервисе Quora. Об этом в понедельник, 27 июня, сообщает The Next Web.

Киберпреступники написали от имени Пичаи несколько сообщений, в которых рассказали о получении доступа к аккаунту. Посты из Quora были автоматически опубликованы в Twitter гендиректора Google. Позже эти сообщения были удалены, однако изданию The Next Web удалось сделать скриншот, пишет lenta.ru.


Свои действия хакеры объяснили заботой о безопасности пользователей. «Мы просто проверяем уровень защищенности, мы никогда не меняем пароли. Мы делаем это потому, что другие хакеры могут взломать эти аккаунты и изменить все», — заявили в OurMine.

В начале июня хакеры из OurMine взломали аккаунты основателя Facebook Марка Цукерберга в Instagram, Twitter, LinkedIn и Pinterest. Тогда они также заявили, что проверяли уровень защищенности аккаунтов.

Quora — сервис для обмена знаниями, запущенный в 2009 году. Пользователи Quora могут как задавать вопросы, так и делиться информацией с другими. Сервис определяет ценность ответа каждого пользователя, основываясь на оценках его предыдущих постов, а также использует алгоритм машинного обучения для классификации тематики вопроса.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru