



Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

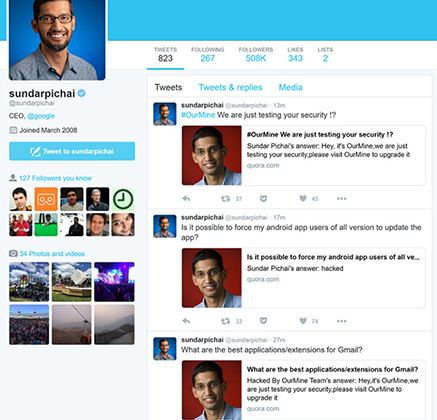
Хакеры из группировки OurMine взломали аккаунт гендиректора Google Inc. Сундара Пичаи (Sundar Pichai) в сервисе Quora. Об этом в понедельник, 27 июня, сообщает The Next Web.

Киберпреступники написали от имени Пичаи несколько сообщений, в которых рассказали о получении доступа к аккаунту. Посты из Quora были автоматически опубликованы в Twitter гендиректора Google. Позже эти сообщения были удалены, однако изданию The Next Web удалось сделать скриншот, пишет lenta.ru.


Свои действия хакеры объяснили заботой о безопасности пользователей. «Мы просто проверяем уровень защищенности, мы никогда не меняем пароли. Мы делаем это потому, что другие хакеры могут взломать эти аккаунты и изменить все», — заявили в OurMine.

В начале июня хакеры из OurMine взломали аккаунты основателя Facebook Марка Цукерберга в Instagram, Twitter, LinkedIn и Pinterest. Тогда они также заявили, что проверяли уровень защищенности аккаунтов.

Quora — сервис для обмена знаниями, запущенный в 2009 году. Пользователи Quora могут как задавать вопросы, так и делиться информацией с другими. Сервис определяет ценность ответа каждого пользователя, основываясь на оценках его предыдущих постов, а также использует алгоритм машинного обучения для классификации тематики вопроса.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru