



Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Исследователи из команды OpenDNS обнаружили, что фишеры всерьез заинтересовались биткоинами. Специалисты выявили более 100 ресурсов, которые тщательно имитируют сайты различных биткоин-кошельков и сервисов.

Первыми на проблему обратили внимание исследователи компании CYREN, описавшие ее еще в начале июня 2016 года. Согласно их данным, фишинговая кампания довольно масштабна: мошенники клонируют сайты различных биткоин-сервисов, а особого их внимания удостоился Blockchain.info.

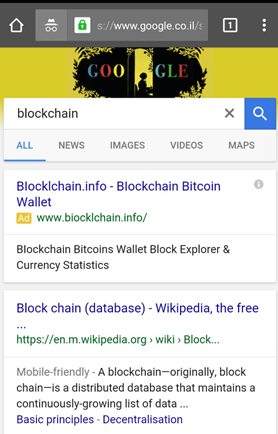
Специалисты OpenDNS изучили проблему более детально. Они пишут, что для привлечения жертв на поддельные сайты мошенники используют рекламу Google AdWords. На первый взгляд легитимные объявления рекламируют якобы настоящие сервисы, связанные с биткоином. Тогда как на самом деле такой баннер приведет пользователя на вредоносный сайт, операторы которого охотятся за чужими данными. Применяют фишеры и традиционный тайпсквотинг, то есть объявление может переправить пользователя на bioklchain.info вместо blockhain.info, пишет xakep.ru.


Ad-for-blockchain


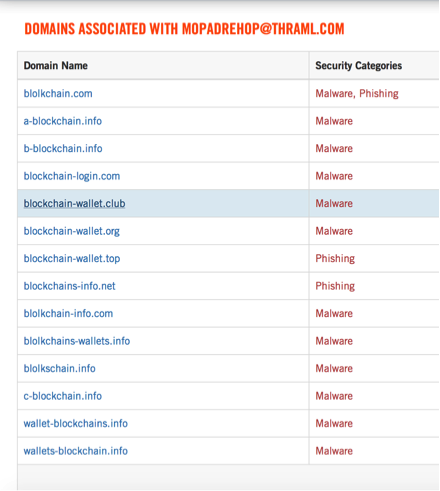
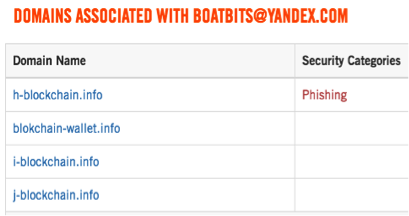
Исследователи OpenDNS заметили, что многие вредоносные сайты хостятся на IP-адресах, которые ранее уже попадали в поле зрения ИБ-экспертов. Поиск по огромной Whois-базе проекта показал, что те же самые IP ранее использовались для хостинга фишинговых сайтов, которые имитировали банковские порталы, iCloud и так далее, а также для рассылки спама. Более того, большинство этих фишинговых доменов зарегистрировано всего на шесть почтовых адресов: mopadrehop@thraml.com, stopracuho@thraml.com, tidrorosti@thraml.com, boatbits@yandex.com, isellbtc@yandex.com и isellbtc1234567@gmail.com.


Actor1

Actor3


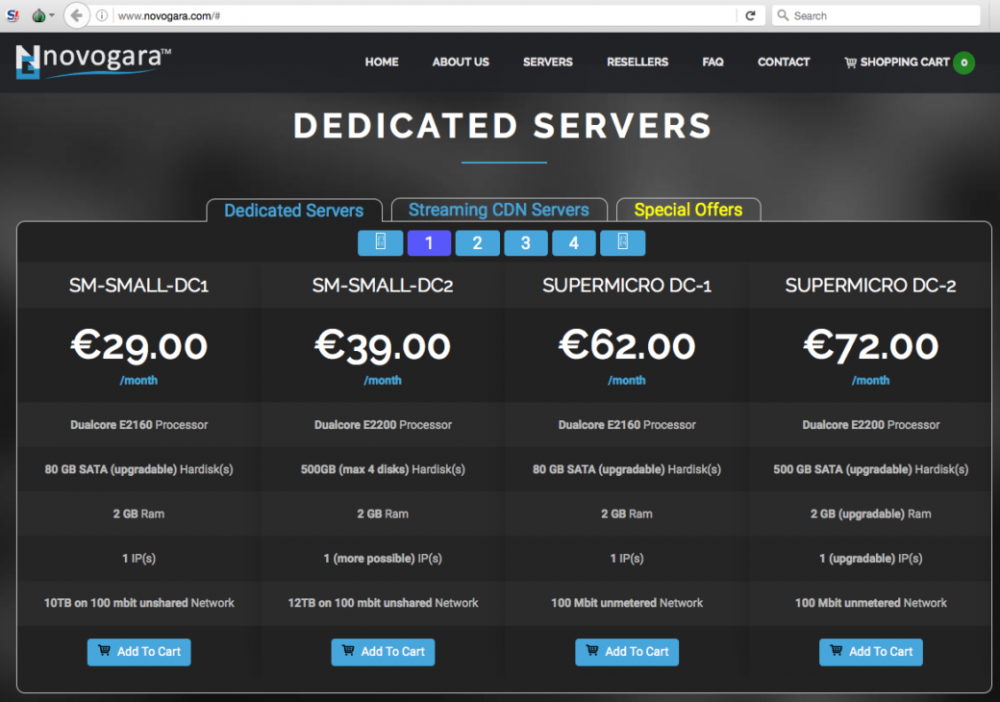
Специалисты пишут, что IP-адреса фишинговых сайтов привели их к компании Novogara, которая зарегистрирована на Сейшельских островах. Ранее данная фирма работала в Нидерландах, и была известна под именами QUASINETWORKS и Ecatel.


Novogara предоставляет услуги так называемого «пуленепробиваемого хостинга», то есть защищает своих клиентов и их информацию даже тогда, когда те явно занимаются чем-то нелегальным. Исследователи пишут, что ранее данный сервис хостил у себя фишинговые и спамерские ресурсы, детскую порнографию, а также использовался для DDoS-атак. В 2012 году компанию даже атаковали Anonymous, из-за детского порно на серверах провайдера.

Специалисты OpenDNS обещают продолжать наблюдения. Они сообщают, что большинство фишинговых доменов были зарегистрированы 26 мая 2016 года, но новые домены продолжают всплывать в логах каждый день. По мнению исследователей, блокчейн и криптовалюты сейчас находятся в зените славы, так что атаки явно продолжатся, а пользователям стоит внимательнее читать адреса сайтов.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru