



В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

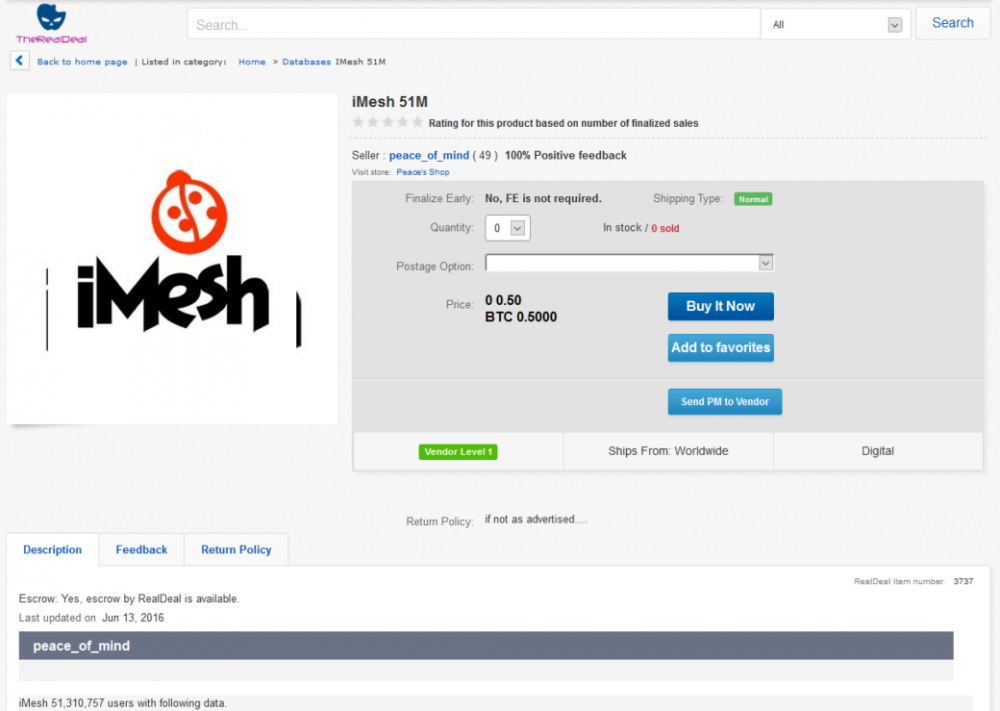
Начало недели ознаменовалось еще одной крупной утечкой данных. Череду масштабных сливов информации продолжает популярный в начале 2000-х и недавно прекративший свою работу файлообменник iMesh. На торговой площадке The Real Deal в даркнете выставлены на продажу данные о 51 млн аккаунтов по цене 0,5 биткоина (порядка $335).

Хакер, скрывающийся под псевдонимом Peace_of_mind, выступает поставщиком новостей весь последний месяц. За это время злоумышленник успел выставить на продажу в даркнете информацию о сотнях миллионов акканутовLinkedIn, MySpace, Tumblr, «ВКонтакте», а в конце прошлой недели, Twitter. Все эти базы данных – результаты взломов прошлых лет, а в случае Twitter данные о пользователях вообще были собраны в ходе работы сторонней малвари, сообщает xakep.ru.

Как бы то ни было, только ленивый еще не пошутил о том, что «астрологи объявили недели утечек», и эта тенденция сохраняется по сей день. На этот раз Peace_of_mind продает данные 51 310 759 пользователей файлообменника iMesh. Этот некогда популярный файлообменный сервис, работавший на P2P, был запущен еще в 90-е годы, и пик его популярности пришелся на середину двухтысячных. Недавно, в мае 2016 года, iMesh был закрыт, но это не значит, что теперь информация хакера не представляет никакой ценности.


imesh


Операторы агрегатора утечек LeakedSource уже получили в свое распоряжение копию базы. Они сообщают, что дамп – это результат взлома, случившегося 23 сентября 2013 года. Тогда злоумышленникам удалось похитить данные пользователей сервиса, включая email-адреса, юзернеймы, пароли, IP-адреса и информацию о стране проживания.

Согласно данным LeakedSource, пароли были зашифрованы с применением MD5 и соли. Однако если три года назад это еще могло гарантировать какую-то безопасность, то в наши дни такие пароли весьма легко взломать.

Больше всего аккаунтов в базе принадлежат пользователям из США: 13 711 788. На втором месте турецкие пользователи, их 3 984 906. Замыкает тройку Великобритания, утечка содержит информацию о 3 646 707 пользователях. Россия в топ-55 стран вообще не попала, так как iMesh никогда не был особенно популярен в России и СНГ.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru