



В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

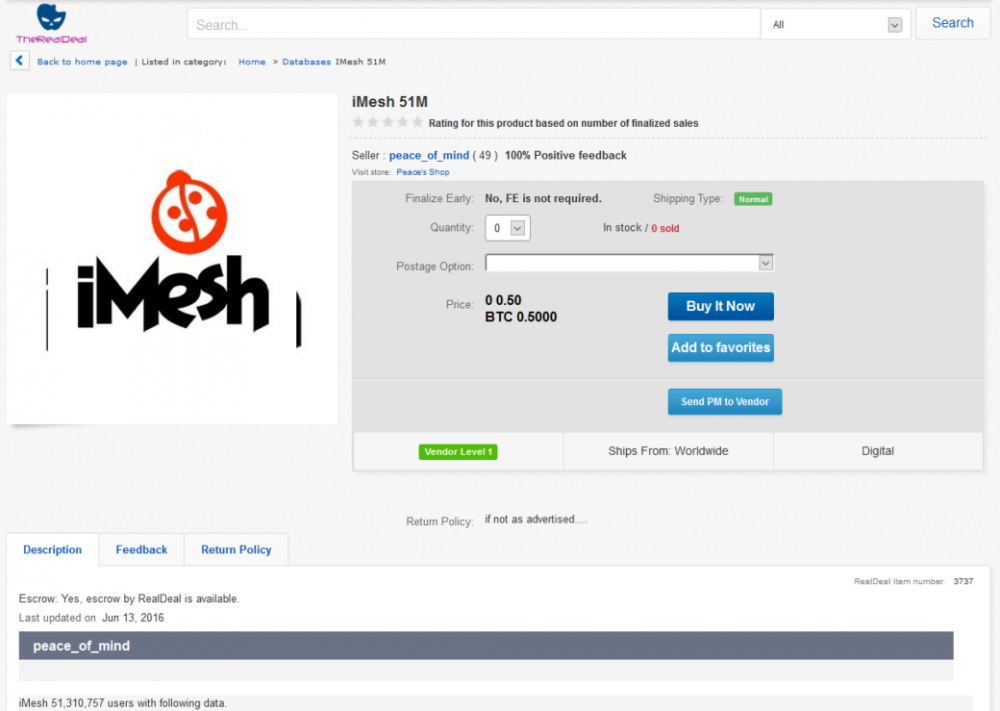
Начало недели ознаменовалось еще одной крупной утечкой данных. Череду масштабных сливов информации продолжает популярный в начале 2000-х и недавно прекративший свою работу файлообменник iMesh. На торговой площадке The Real Deal в даркнете выставлены на продажу данные о 51 млн аккаунтов по цене 0,5 биткоина (порядка $335).

Хакер, скрывающийся под псевдонимом Peace_of_mind, выступает поставщиком новостей весь последний месяц. За это время злоумышленник успел выставить на продажу в даркнете информацию о сотнях миллионов акканутовLinkedIn, MySpace, Tumblr, «ВКонтакте», а в конце прошлой недели, Twitter. Все эти базы данных – результаты взломов прошлых лет, а в случае Twitter данные о пользователях вообще были собраны в ходе работы сторонней малвари, сообщает xakep.ru.

Как бы то ни было, только ленивый еще не пошутил о том, что «астрологи объявили недели утечек», и эта тенденция сохраняется по сей день. На этот раз Peace_of_mind продает данные 51 310 759 пользователей файлообменника iMesh. Этот некогда популярный файлообменный сервис, работавший на P2P, был запущен еще в 90-е годы, и пик его популярности пришелся на середину двухтысячных. Недавно, в мае 2016 года, iMesh был закрыт, но это не значит, что теперь информация хакера не представляет никакой ценности.


imesh


Операторы агрегатора утечек LeakedSource уже получили в свое распоряжение копию базы. Они сообщают, что дамп – это результат взлома, случившегося 23 сентября 2013 года. Тогда злоумышленникам удалось похитить данные пользователей сервиса, включая email-адреса, юзернеймы, пароли, IP-адреса и информацию о стране проживания.

Согласно данным LeakedSource, пароли были зашифрованы с применением MD5 и соли. Однако если три года назад это еще могло гарантировать какую-то безопасность, то в наши дни такие пароли весьма легко взломать.

Больше всего аккаунтов в базе принадлежат пользователям из США: 13 711 788. На втором месте турецкие пользователи, их 3 984 906. Замыкает тройку Великобритания, утечка содержит информацию о 3 646 707 пользователях. Россия в топ-55 стран вообще не попала, так как iMesh никогда не был особенно популярен в России и СНГ.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru