



В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

Разработчики сервиса Let’s Encrypt, предоставляющего бесплатные цифровые сертификаты для шифрования трафика по HTTPS всем и бесплатно, допустили досадную ошибку в ходе конфигурации почтовой рассылки. В результате почтовые ящики части пользователей стали известны другим адресатам.

Запущенный в прошлом году сервис раздачи бесплатных SSL-сертификатов, учрежденный организациями Mozilla Foundation и Electronic Frontier Foundation, совсем недавно хвастался своими успехами. В апреле 2016 года разработчики сообщали, что проект официально завершил этап бета-тестирования, и за это время было выпущено уже более 1,7 млн сертификатов и защищают более 3,8 млн доменов, пишет xakep.ru.

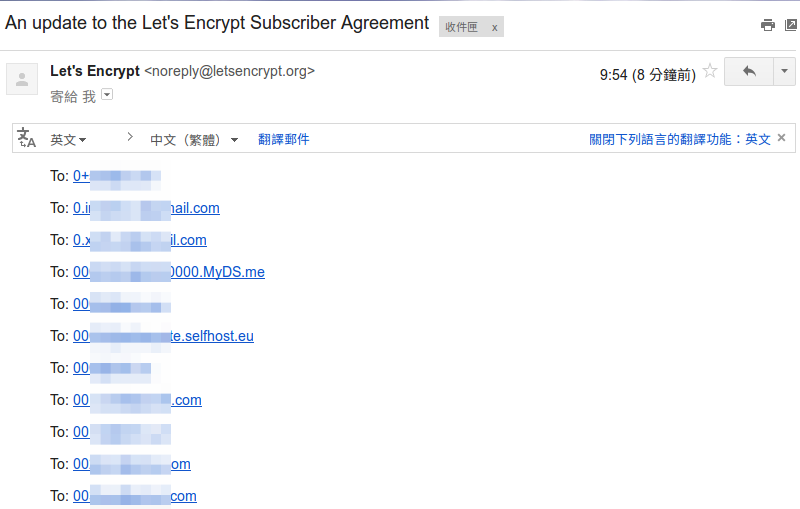
При этом на новостную рассылку проекта подписано 383 000 человек. 11 июня 2016 года, в минувшую субботу, Let’s Encrypt рассылал пользователям новость об изменениях в подписке. Случайно, по словам разработчиков, из-за бага в сторонней платформе, почтовые адреса ряда пользователей оказались видны остальным другим участникам рассылки.


Администрация проекта уже принесла пользователям извинения и пояснила, что виной всему был досадный баг. Так, десятый получатель рассылки мог видеть почтовые адреса предыдущих девяти пользователей. Проблему заметили не сразу, и почтовая платформа успела разослать 7618 писем из 383 000. То есть адреса примерно 1,9% пользователей оказались раскрыты. Наиболее полную подборку чужих адресов могли видеть те пользователи, которые находились в конце списка.

Официальные представители Let’s Encrypt убедительно просят подписчиков не разглашать чужие почтовые адреса и приносят извинения всем пострадавшим.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru