



Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Специалисты Symantec предупреждают: злоумышленники по-прежнему не гнушаются паразитированием на «пороках» пользователей. На этот раз под ударом оказались любители пиратских игр. Потенциально нежелательный и опасный софт распространяется через сайты, которые маскируются под торрент-трекеры для геймеров.

Исследователи пишут, что злоумышленники подходят к маскировке свои сайтов творчески: используют логотип uTorrent и стараются вызывать у потенциальных жертв как можно меньше подозрений. Но вместо торрент-файлов пользователь сможет загрузить с такого сайта только небольшой скрипт, который тут же попытается исполниться автоматически, сообщает xakep.ru.

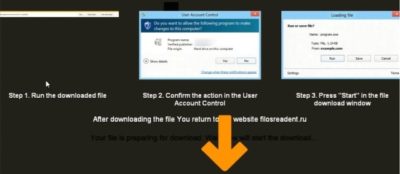
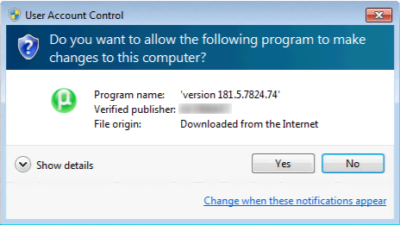
Так как в нормальных обстоятельствах выполнение скрипта будет блокировано Windows UAC (User Access Control), злоумышленники пошли дальше, они публикуют на фальшивых трекерах специальную инструкцию. В инструкции сказано, что исполнение файла нужно разрешить, невзирая на протесты UAC.


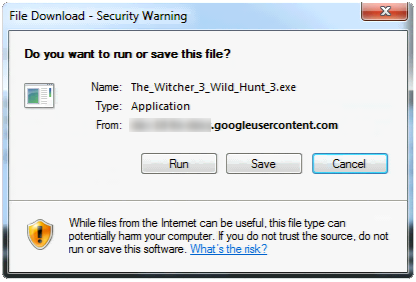
Если жертва будет следовать инструкциям мошенников, скрипт сработает, запустит браузер и скачает еще .exe-файл на компьютер жертвы. Даже на этом этапе происходящее будет замаскировано под загрузку игры: файл .exe будет называться именно так, как называется игра, которую исходно пытался скачать пользователь.


Torrents 5


«Трекеры» злоумышленников якобы распространяют пиратские копии World of Warcraft: Legion (Blizzard Entertainment), Assassin’s Creed Syndicate (Ubisoft), The Witcher 3: Wild Hunt (CD Projekt), Tom Clancy’s The Division (Ubisoft), Just Cause 3 (Square Enix) и The Walking Dead: Michonne (Telltale Games).

В итоге на компьютер жертвы попадает так называемое «нежелательное ПО» — рекламные и потенциально опасные приложения. Как правило, такой софт подменяет стартовую страницу браузера, поисковую систему по умолчанию, или вообще устанавливает кастомную версию браузера, где на каждой странице отображается дополнительная реклама.

Специалисты Symantec отмечают, что ничто не мешает операторам этой вредоносной кампании переключиться на распространение настоящей малвари в будущем.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru