



Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Компания RiskIQ, специализирующаяся на информационной безопасности, обнародовала результаты изучения сайтов крупнейших корпораций, на которые установлен WordPress и Drupal. Собранные данные показывают, что многие из них используют устаревшие и уязвимые версии этих программ.

WordPress и Drupal — это едва ли не самые распространённые системы управления контентом. По оценке W3 Techs, они установлены на 65 процентах сайтов. Компании применяют их не менее активно, чем индивидуальные пользователи, и для них такие уязвимости особенно опасны. Существует теория, согласно которой грандиозная утечка сведений о держателях офшорных компаний произошла именно из-за уязвимостей в WordPress и Drupal на серверах юридической компании Mossack Fonseca.

В качестве объекта исследования RiskIQ избрала сайты компаний, которые входят в список FT 30 — старейший британский биржевой индекс, поддерживаемый изданием Financial Times. В нём состоят тридцать компаний, в том числе военно-промышленная фирма BAE Systems, нефтегазовые гиганты BP и British Gas, а также телекоммуникационная корпорация Vodafone, передает xakep.ru.

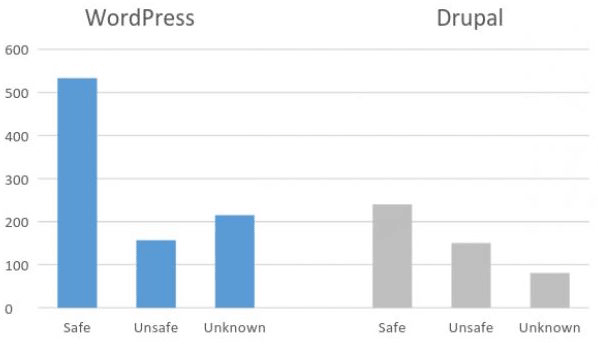
Специалисты RiskIQ обнаружили, что компаниям из списка RiskIQ принадлежит 1069 сайтов, на которых установлен либо WordPress, либо Drupal. Для 773 из них удалось определить точную версию системы управления контентом.

Оказалось, что на 307 сайтах установлены устаревшие версии этих программ, обладающие известными уязвимостями, которым присвоен идентификатор CVE. Таким образом, около 40 процентов сайтов крупнейших компаний, на которые установлены WordPress или Drupal, имеют уязвимости.


Подавляющее большинство инсталляций WordPress с известной версией, изученных в ходе исследования, обновлены и безопасны. Ситуация с Drupal куда сложнее. Более половины инсталляций с известной версией обладают уязвимостями.

Если оптимистично предположить, что все сайты с неизвестной версией лишены уязвимостей, то доля уязвимых сайтов сокращается с 40 до 29 процентов. Впрочем, возможен и пессимистичный взгляд на вещи. Исследование RiskIQ не учитывает уязвимости плагинов, поэтому в действительности доля дела могут обстоять ещё хуже.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru