



Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Компания RiskIQ, специализирующаяся на информационной безопасности, обнародовала результаты изучения сайтов крупнейших корпораций, на которые установлен WordPress и Drupal. Собранные данные показывают, что многие из них используют устаревшие и уязвимые версии этих программ.

WordPress и Drupal — это едва ли не самые распространённые системы управления контентом. По оценке W3 Techs, они установлены на 65 процентах сайтов. Компании применяют их не менее активно, чем индивидуальные пользователи, и для них такие уязвимости особенно опасны. Существует теория, согласно которой грандиозная утечка сведений о держателях офшорных компаний произошла именно из-за уязвимостей в WordPress и Drupal на серверах юридической компании Mossack Fonseca.

В качестве объекта исследования RiskIQ избрала сайты компаний, которые входят в список FT 30 — старейший британский биржевой индекс, поддерживаемый изданием Financial Times. В нём состоят тридцать компаний, в том числе военно-промышленная фирма BAE Systems, нефтегазовые гиганты BP и British Gas, а также телекоммуникационная корпорация Vodafone, передает xakep.ru.

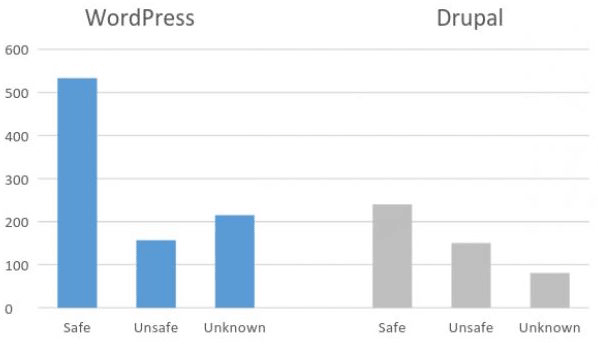
Специалисты RiskIQ обнаружили, что компаниям из списка RiskIQ принадлежит 1069 сайтов, на которых установлен либо WordPress, либо Drupal. Для 773 из них удалось определить точную версию системы управления контентом.

Оказалось, что на 307 сайтах установлены устаревшие версии этих программ, обладающие известными уязвимостями, которым присвоен идентификатор CVE. Таким образом, около 40 процентов сайтов крупнейших компаний, на которые установлены WordPress или Drupal, имеют уязвимости.


Подавляющее большинство инсталляций WordPress с известной версией, изученных в ходе исследования, обновлены и безопасны. Ситуация с Drupal куда сложнее. Более половины инсталляций с известной версией обладают уязвимостями.

Если оптимистично предположить, что все сайты с неизвестной версией лишены уязвимостей, то доля уязвимых сайтов сокращается с 40 до 29 процентов. Впрочем, возможен и пессимистичный взгляд на вещи. Исследование RiskIQ не учитывает уязвимости плагинов, поэтому в действительности доля дела могут обстоять ещё хуже.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru