



Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Компания RiskIQ, специализирующаяся на информационной безопасности, обнародовала результаты изучения сайтов крупнейших корпораций, на которые установлен WordPress и Drupal. Собранные данные показывают, что многие из них используют устаревшие и уязвимые версии этих программ.

WordPress и Drupal — это едва ли не самые распространённые системы управления контентом. По оценке W3 Techs, они установлены на 65 процентах сайтов. Компании применяют их не менее активно, чем индивидуальные пользователи, и для них такие уязвимости особенно опасны. Существует теория, согласно которой грандиозная утечка сведений о держателях офшорных компаний произошла именно из-за уязвимостей в WordPress и Drupal на серверах юридической компании Mossack Fonseca.

В качестве объекта исследования RiskIQ избрала сайты компаний, которые входят в список FT 30 — старейший британский биржевой индекс, поддерживаемый изданием Financial Times. В нём состоят тридцать компаний, в том числе военно-промышленная фирма BAE Systems, нефтегазовые гиганты BP и British Gas, а также телекоммуникационная корпорация Vodafone, передает xakep.ru.

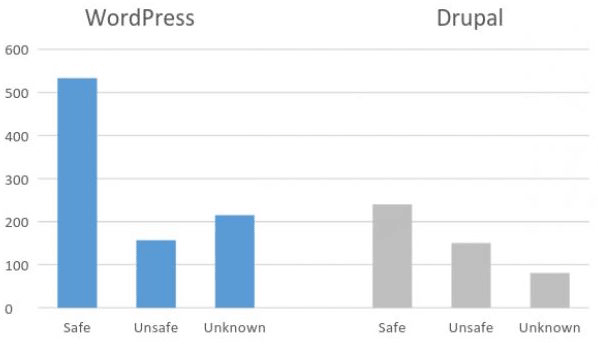
Специалисты RiskIQ обнаружили, что компаниям из списка RiskIQ принадлежит 1069 сайтов, на которых установлен либо WordPress, либо Drupal. Для 773 из них удалось определить точную версию системы управления контентом.

Оказалось, что на 307 сайтах установлены устаревшие версии этих программ, обладающие известными уязвимостями, которым присвоен идентификатор CVE. Таким образом, около 40 процентов сайтов крупнейших компаний, на которые установлены WordPress или Drupal, имеют уязвимости.


Подавляющее большинство инсталляций WordPress с известной версией, изученных в ходе исследования, обновлены и безопасны. Ситуация с Drupal куда сложнее. Более половины инсталляций с известной версией обладают уязвимостями.

Если оптимистично предположить, что все сайты с неизвестной версией лишены уязвимостей, то доля уязвимых сайтов сокращается с 40 до 29 процентов. Впрочем, возможен и пессимистичный взгляд на вещи. Исследование RiskIQ не учитывает уязвимости плагинов, поэтому в действительности доля дела могут обстоять ещё хуже.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru