



Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Крупнейшие компании используют уязвимые версии Wordpress и Drupal

Компания RiskIQ, специализирующаяся на информационной безопасности, обнародовала результаты изучения сайтов крупнейших корпораций, на которые установлен WordPress и Drupal. Собранные данные показывают, что многие из них используют устаревшие и уязвимые версии этих программ.

WordPress и Drupal — это едва ли не самые распространённые системы управления контентом. По оценке W3 Techs, они установлены на 65 процентах сайтов. Компании применяют их не менее активно, чем индивидуальные пользователи, и для них такие уязвимости особенно опасны. Существует теория, согласно которой грандиозная утечка сведений о держателях офшорных компаний произошла именно из-за уязвимостей в WordPress и Drupal на серверах юридической компании Mossack Fonseca.

В качестве объекта исследования RiskIQ избрала сайты компаний, которые входят в список FT 30 — старейший британский биржевой индекс, поддерживаемый изданием Financial Times. В нём состоят тридцать компаний, в том числе военно-промышленная фирма BAE Systems, нефтегазовые гиганты BP и British Gas, а также телекоммуникационная корпорация Vodafone, передает xakep.ru.

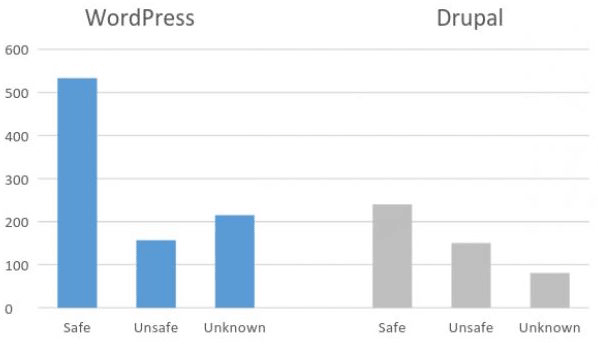
Специалисты RiskIQ обнаружили, что компаниям из списка RiskIQ принадлежит 1069 сайтов, на которых установлен либо WordPress, либо Drupal. Для 773 из них удалось определить точную версию системы управления контентом.

Оказалось, что на 307 сайтах установлены устаревшие версии этих программ, обладающие известными уязвимостями, которым присвоен идентификатор CVE. Таким образом, около 40 процентов сайтов крупнейших компаний, на которые установлены WordPress или Drupal, имеют уязвимости.


Подавляющее большинство инсталляций WordPress с известной версией, изученных в ходе исследования, обновлены и безопасны. Ситуация с Drupal куда сложнее. Более половины инсталляций с известной версией обладают уязвимостями.

Если оптимистично предположить, что все сайты с неизвестной версией лишены уязвимостей, то доля уязвимых сайтов сокращается с 40 до 29 процентов. Впрочем, возможен и пессимистичный взгляд на вещи. Исследование RiskIQ не учитывает уязвимости плагинов, поэтому в действительности доля дела могут обстоять ещё хуже.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru