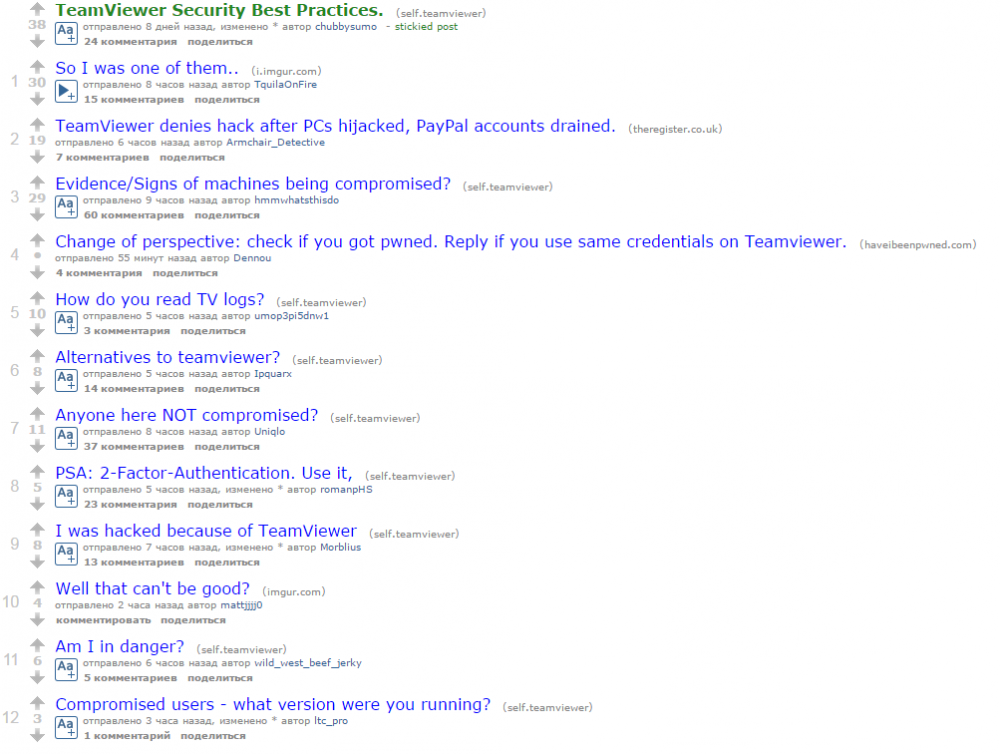
Настоящая паника поднялась в стане пользователей TeamViewer в ночь с первого на второе июня. Серверы компании и официальный сайт были недоступны на протяжении нескольких часов, и одновременно с этим Reddit и социальные сети начали стремительно наполняться сообщениями от пользователей, которые писали о взломах и хищении денежных средств.
Официальные представители TeamViewer уверяют, что компанию не ломали, а недоступность своих сервисов объясняют проблемами с DNS.
Достаточно зайти на r/teamviewer, чтобы оценить размах происходящего. Несколько первых страниц сабреддита полностью оккупированы темами формата «Меня взломали!», рядом с которыми идет бурное обсуждение случившегося.
Нечто странное начало происходить около 24 часов назад, 1 июня 2016 года. Пользователи ПК, Mac и даже владельцы серверов, которых объединяло разве что использование продуктов TeamViewer, стали сообщать о том, что их машины взломаны, и некто неизвестный полностью захватил контроль над системой. Некоторые пострадавшие пишут, что использовали надежные пароли и двухфакторную аутентификацию, но даже это не уберегло их от взлома.
Неизвестные хакеры, предположительно, сумели перехватить управление веб-аккаунтами TeamViewer, которые и использовали для получения контроля над машинами жертв. По сообщениям пострадавших, хакеры опустошали PayPal аккаунты, заходили в чужую почту и заказывали товары с eBay и Amazon.
«Хакеры забрали у меня все. Они удаленно подключились в пять утра, зашли в мой Chrome и использовали PayPal, чтобы заказать подарочных карт на сумму $3000. И, да, у меня включена двухфакторная аутентификация», — рассказал один из пострадавших журналистам издания The Register.
«Я сидел на стуле [за компьютером] и увидел, как курсор начал самостоятельно двигаться по экрану. Конечно, я тут же отключил удаленный контроль и спросил [хакера], кто он такой», — пишет другой пострадавший на Reddit. — «Он тут же отключился, но попытался войти на мой сервер Ubuntu, где я храню все свои бекапы. Хорошо, что я вошел на сервер сразу же, как только он отключился от компьютера. Я отключил его прежде, чем он успел запустить Firefox. Поле этого я начал паниковать и подумал, что он только что похитил все мои пароли».
«Со мной сегодня произошло то же самое. Хорошо, что я играл в Rocket League. Я прибил соединение меньше чем через десять секунд. Как только в моем мозгу щелкнуло, и я понял, что только что случилось, я залогинился на свой сервер и выключил TeamViewer, собираясь разобраться с ним позже», — пишет еще одна жертва.
Официальные представители TeamViewer уверяют в Твиттере, что проблема не на их стороне: компанию никто не взламывал, и злоумышленники не получали доступ к информации пользователей. Проблемы с серверами и недоступность официального сайта разработчики объяснили неполадками с DNS. Сейчас все сервисы компании уже работают в штатном режиме,
Также на сайте компании недавно был опубликован пресс-релиз, в котором факт взлома TeamViewer или наличие какой-либо уязвимости тоже опровергается. Тогда компания сообщала, что пострадавшие пользователи, очевидно, недобросовестно относятся к созданию паролей (то есть пароли либо были слишком простыми, либо использовались для нескольких сервисов сразу). Однако этот текст датирован 23 мая 2016 года и, по всей видимости, относился к инцидентам с трояном BackDoor.TeamViewer.49.
Можно предположить, что массовый взлом пользователей TeamViewer — это действительно результат использования ненадежных паролей, или последствия недавних масштабных утечек данных. Также можно предположить, что ситуацию осложняет троян BackDoor.TeamViewer.49, использующий абсолютно легитимные версии TeamViewer для осуществления атак. Тем не менее, многие пострадавшие от рук хакеров пользователи пишут, что для TeamViewer у них были уникальные пароли, а никакой малвари на машине точно нет.
По данным The Register, представители TeamViewer дали вторичный комментарий о происходящем, где немного подробнее объяснили, что произошло :
«Проблемы, возникшие с сетью, были обусловлены DoS-атакой, направленной на инфраструктуру DNS-сервера TeamViewer. Команда TeamViewer оперативно отреагировала на происходящее и устранила проблему, вернув все сервисы в строй».
Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.
О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».
Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.
Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.
Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.
Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.