



Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Исследователь обнаружил, что Instagram уязвим перед обычным брутфорсом

Бельгиец Арне Свиннен (Arne Swinnen) обнаружил сразу две опасные уязвимости в Instagram. Обе проблемы позволяли осуществить брутфорс-атаку на подбор пароля. Один баг был найден в приложении Instagram для Android, а второй скрывался на странице регистрации instagram.com.

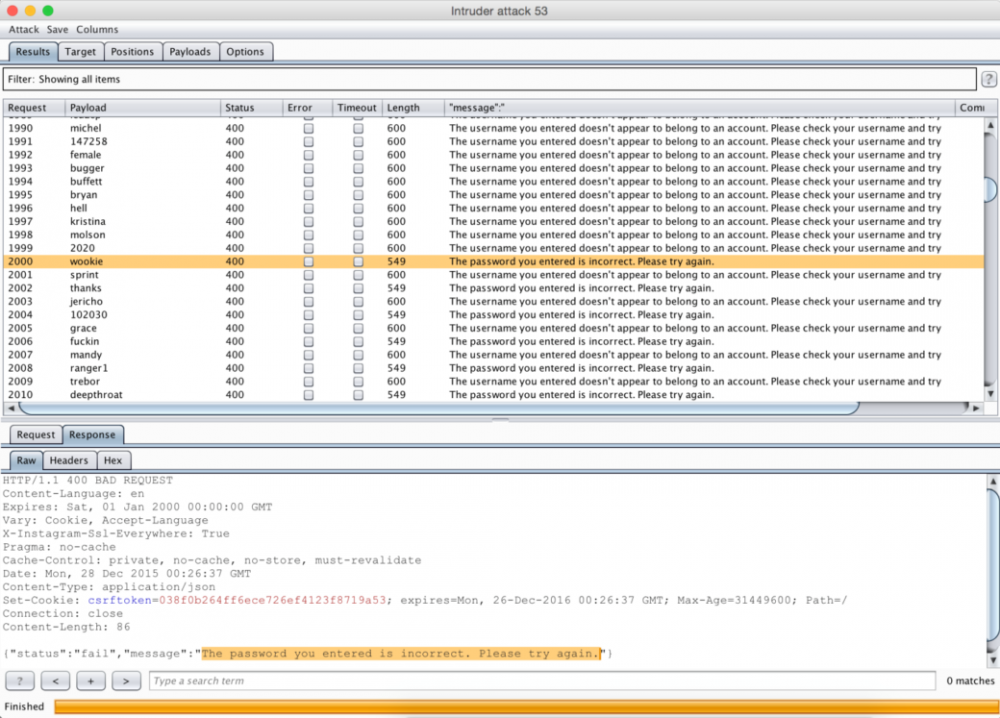
Первую уязвимость исследователь обнаружил еще в декабре 2015 года. Свиннен выяснил, что официальное Android-приложение Instagram допускает 1000 попыток аутентификации с одного IP-адреса и лишь после этого отображает сообщение «введенное имя пользователя не относится к данному аккаунту». Однако после двухтысячной попытки этот ответ исчезает, и система возвращает начинает чередовать один reliable response (верен пароль или неверен) и один unreliable response (неправильное имя пользователя), сообщает xakep.ru.

Свиннен пишет, что атакующему достаточно создать простой скрипт, который будет обращаться к приложению вплоть до получения reliable response. Сам исследователь такой proof-of-concept написал и протестировал с его помощью перебор 10 000 паролей для тестового аккаунта. Более того, атакующий может войти в скомпрометированный в ходе такой атаки акканут с того же самого IP-адреса, который только что использовался для брутфорса. То есть никаких дополнительных мер защиты у Instagram попросту нет.


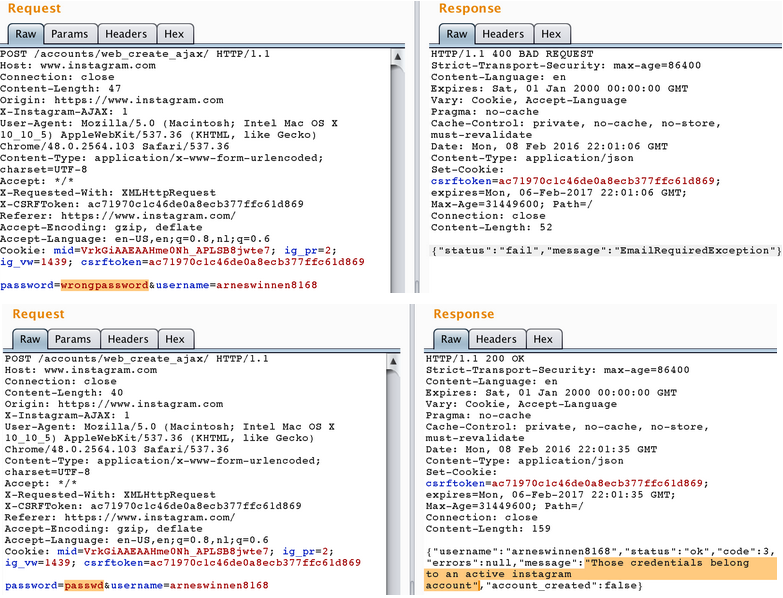
Вторую уязвимость Свиннен обнаружил в феврале 2016 года, на сайте Instagram. Исследователь зарегистрировал тестовый аккаунт в социальной сети, а затем перехватил запрос, отправленный при регистрации на сервер Instagram. Когда он попробовал воспроизвести этот запрос, зарегистрировав еще один аккаунт, в ответ ему пришло сообщение: «Эти учетные данные принадлежат активному аккаунту Instagram».


Так как никаких ограничений нет, атакующему достаточно написать скрипт, который будет отправлять серверу Instagram бесконечные запросы и перебирать различные комбинации логинов и паролей. Как только совпадение будет найдено, сервер сообщит, что данные принадлежат активному аккаунту.

Facebook, которая владеет Instagram, уже устранила обе проблемы. Также Свиннен сообщает, что политика создания паролей в Instagram претерпела небольшие изменения, и теперь нельзя использовать самые простые и глупые варианты, вроде «password» или «123456».

За свои находки Свиннен получил $5000 по программе bug bounty, и это не первый раз, когда исследователь удостоился вознаграждения от социальной сети. В марте 2016 года Свиннен уже находил проблемы в Instagram, которые вообще позволяли перехватить контроль над чужой учетной записью. Тогда исследователь тоже заработал $5000.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru