



К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

Для взлома сайтов на основе WordPress злоумышленники используют уязвимости не в самой системе управления контентом, а в её плагинах. Такой вывод сделали специалисты компании Sucuri, проанализировав 11485 взломанных сайтов. WordPress остаётся наиболее часто взламываемой системой управления контентом.

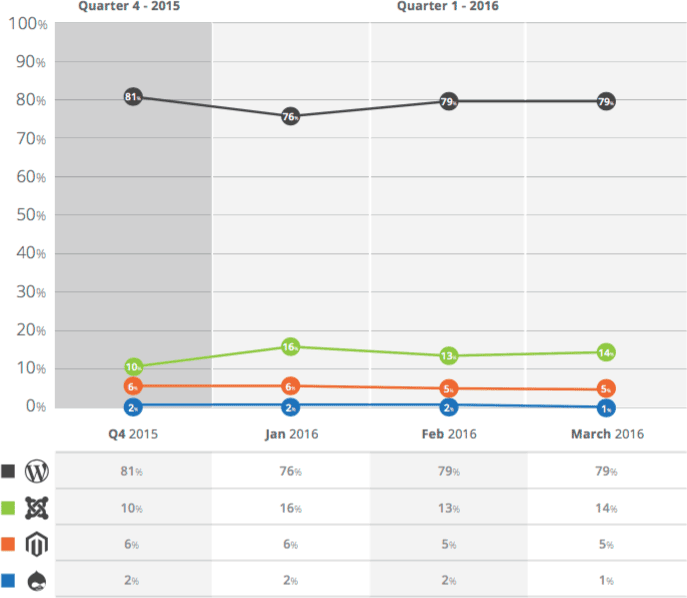
В наборе данных Sucuri на неё приходятся 78 процентов взломов. Второе место занимает Joomla с 14 процентами. На 5 процентах взломанных сайтов используется Magento, популярный движок для построения интернет-магазинов. Два процента взломов пришлись на сайты c Drupal.


pl-graph


Причина частых взломов WordPress — его популярность, а не плохая защищённость. Как раз с защищённостью у этого движка всё в порядке: разработчики оперативно устраняют дыры, а пользователи регулярно устанавливают обновления. В результате ни один из инцидентов, проанализированных специалистами Sucuri, не был связан с уязвимостями в самом WordPress.

Свежая версия софта установлена на 44 процентах сайтов с WordPress. Это совсем не мало: для сравнения, 85 процентов сайтов на Joomla и 81 процент сайтов на Drupal используют устаревшее и уязвимое программное обеспечение. Сайты с Magento и вовсе почти никогда не обновляются. Специалисты Sucuri обнаружили актуальную версию движка лишь на трёх процентах сайтов с Magento, пишет xakep.ru.

Причиной взлома сайта на базе WordPress почти всегда становится уязвимость в одном из плагинов. Особенно коварны плагины, встроенные непосредственно в тему оформления. Их нельзя обновить стандартными средствами WordPress, пока соответствующие исправления не будут внесены и в плагин, и в тему. Это случается реже, чем хотелось бы.


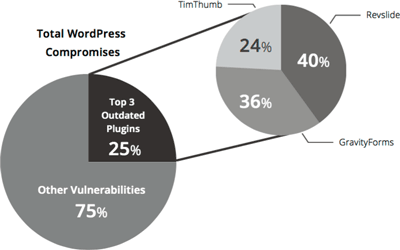
plugins


Каждый четвёртый взлом WordPress связан с уязвимостями в трёх плагинах: RevSlider, GravityForms и TimThumb. GravityForms упрощает создание форм, TimThumb служит для редактирования изображений, а RevSlider помогает создавать интерактивные галереи. Разработчики всех трёх плагинов давно внесли исправления. GravityForms и RevSlider обновились год назад, а TinThumb избавился от дыр целых четыре года назад. Тем не менее, владельцы многих сайтов не либо не смогли, либо не захотели устанавливать обновления.

В большинстве случаев взлом сайта на базе WordPress, Joomla и Drupal ведёт к засорению страниц оптимизаторским спамом или внедрению экспойт-кита, устанавливающего вредоносные программы на компьютеры посетителей. Magento ломают для кражи данных кредитных карт.

Бывают и более тяжёлые случаи. В апреле RevSlider упоминали в новостях в связи с «панамскими документами». Специалисты не исключают, что сведения об офшорах политиков и бизнесменов утекли через дыру именно в этом плагине.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru