



К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

Для взлома сайтов на основе WordPress злоумышленники используют уязвимости не в самой системе управления контентом, а в её плагинах. Такой вывод сделали специалисты компании Sucuri, проанализировав 11485 взломанных сайтов. WordPress остаётся наиболее часто взламываемой системой управления контентом.

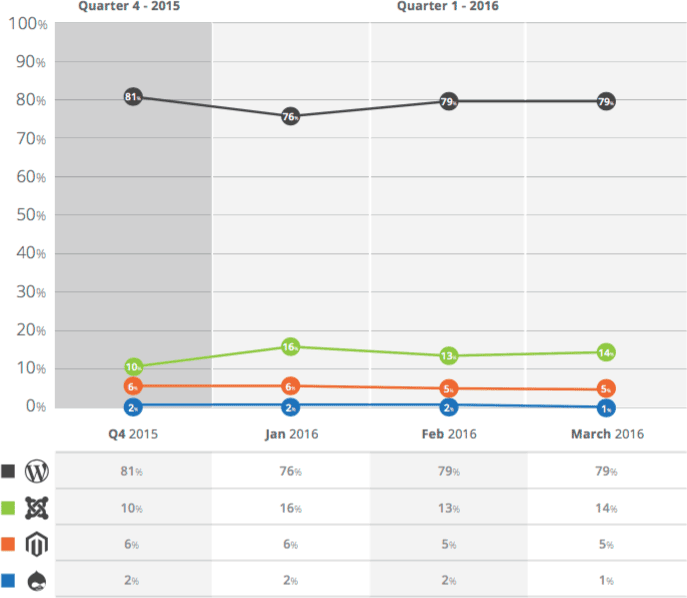
В наборе данных Sucuri на неё приходятся 78 процентов взломов. Второе место занимает Joomla с 14 процентами. На 5 процентах взломанных сайтов используется Magento, популярный движок для построения интернет-магазинов. Два процента взломов пришлись на сайты c Drupal.


pl-graph


Причина частых взломов WordPress — его популярность, а не плохая защищённость. Как раз с защищённостью у этого движка всё в порядке: разработчики оперативно устраняют дыры, а пользователи регулярно устанавливают обновления. В результате ни один из инцидентов, проанализированных специалистами Sucuri, не был связан с уязвимостями в самом WordPress.

Свежая версия софта установлена на 44 процентах сайтов с WordPress. Это совсем не мало: для сравнения, 85 процентов сайтов на Joomla и 81 процент сайтов на Drupal используют устаревшее и уязвимое программное обеспечение. Сайты с Magento и вовсе почти никогда не обновляются. Специалисты Sucuri обнаружили актуальную версию движка лишь на трёх процентах сайтов с Magento, пишет xakep.ru.

Причиной взлома сайта на базе WordPress почти всегда становится уязвимость в одном из плагинов. Особенно коварны плагины, встроенные непосредственно в тему оформления. Их нельзя обновить стандартными средствами WordPress, пока соответствующие исправления не будут внесены и в плагин, и в тему. Это случается реже, чем хотелось бы.


plugins


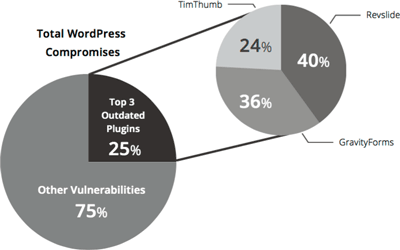
Каждый четвёртый взлом WordPress связан с уязвимостями в трёх плагинах: RevSlider, GravityForms и TimThumb. GravityForms упрощает создание форм, TimThumb служит для редактирования изображений, а RevSlider помогает создавать интерактивные галереи. Разработчики всех трёх плагинов давно внесли исправления. GravityForms и RevSlider обновились год назад, а TinThumb избавился от дыр целых четыре года назад. Тем не менее, владельцы многих сайтов не либо не смогли, либо не захотели устанавливать обновления.

В большинстве случаев взлом сайта на базе WordPress, Joomla и Drupal ведёт к засорению страниц оптимизаторским спамом или внедрению экспойт-кита, устанавливающего вредоносные программы на компьютеры посетителей. Magento ломают для кражи данных кредитных карт.

Бывают и более тяжёлые случаи. В апреле RevSlider упоминали в новостях в связи с «панамскими документами». Специалисты не исключают, что сведения об офшорах политиков и бизнесменов утекли через дыру именно в этом плагине.

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru