



К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

Для взлома сайтов на основе WordPress злоумышленники используют уязвимости не в самой системе управления контентом, а в её плагинах. Такой вывод сделали специалисты компании Sucuri, проанализировав 11485 взломанных сайтов. WordPress остаётся наиболее часто взламываемой системой управления контентом.

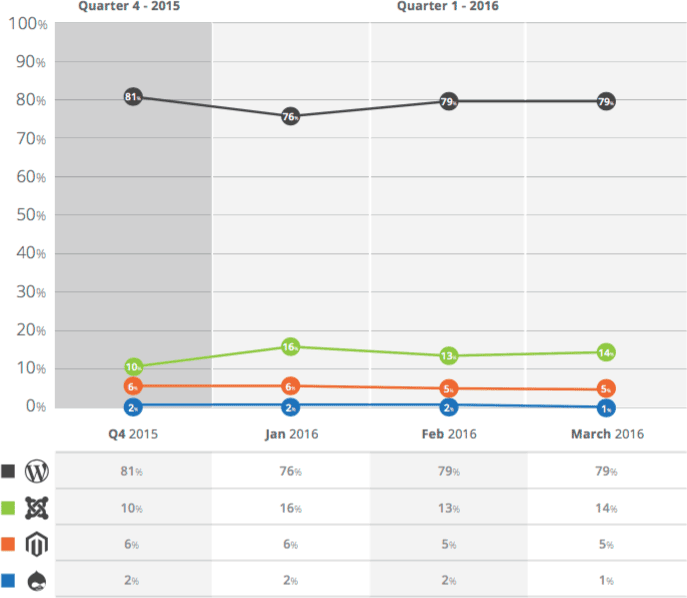
В наборе данных Sucuri на неё приходятся 78 процентов взломов. Второе место занимает Joomla с 14 процентами. На 5 процентах взломанных сайтов используется Magento, популярный движок для построения интернет-магазинов. Два процента взломов пришлись на сайты c Drupal.


pl-graph


Причина частых взломов WordPress — его популярность, а не плохая защищённость. Как раз с защищённостью у этого движка всё в порядке: разработчики оперативно устраняют дыры, а пользователи регулярно устанавливают обновления. В результате ни один из инцидентов, проанализированных специалистами Sucuri, не был связан с уязвимостями в самом WordPress.

Свежая версия софта установлена на 44 процентах сайтов с WordPress. Это совсем не мало: для сравнения, 85 процентов сайтов на Joomla и 81 процент сайтов на Drupal используют устаревшее и уязвимое программное обеспечение. Сайты с Magento и вовсе почти никогда не обновляются. Специалисты Sucuri обнаружили актуальную версию движка лишь на трёх процентах сайтов с Magento, пишет xakep.ru.

Причиной взлома сайта на базе WordPress почти всегда становится уязвимость в одном из плагинов. Особенно коварны плагины, встроенные непосредственно в тему оформления. Их нельзя обновить стандартными средствами WordPress, пока соответствующие исправления не будут внесены и в плагин, и в тему. Это случается реже, чем хотелось бы.


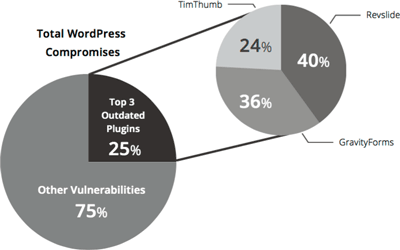
plugins


Каждый четвёртый взлом WordPress связан с уязвимостями в трёх плагинах: RevSlider, GravityForms и TimThumb. GravityForms упрощает создание форм, TimThumb служит для редактирования изображений, а RevSlider помогает создавать интерактивные галереи. Разработчики всех трёх плагинов давно внесли исправления. GravityForms и RevSlider обновились год назад, а TinThumb избавился от дыр целых четыре года назад. Тем не менее, владельцы многих сайтов не либо не смогли, либо не захотели устанавливать обновления.

В большинстве случаев взлом сайта на базе WordPress, Joomla и Drupal ведёт к засорению страниц оптимизаторским спамом или внедрению экспойт-кита, устанавливающего вредоносные программы на компьютеры посетителей. Magento ломают для кражи данных кредитных карт.

Бывают и более тяжёлые случаи. В апреле RevSlider упоминали в новостях в связи с «панамскими документами». Специалисты не исключают, что сведения об офшорах политиков и бизнесменов утекли через дыру именно в этом плагине.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru