



К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

К четверти взломов сайтов на основе Wordpress привели дыры в трёх плагин

Для взлома сайтов на основе WordPress злоумышленники используют уязвимости не в самой системе управления контентом, а в её плагинах. Такой вывод сделали специалисты компании Sucuri, проанализировав 11485 взломанных сайтов. WordPress остаётся наиболее часто взламываемой системой управления контентом.

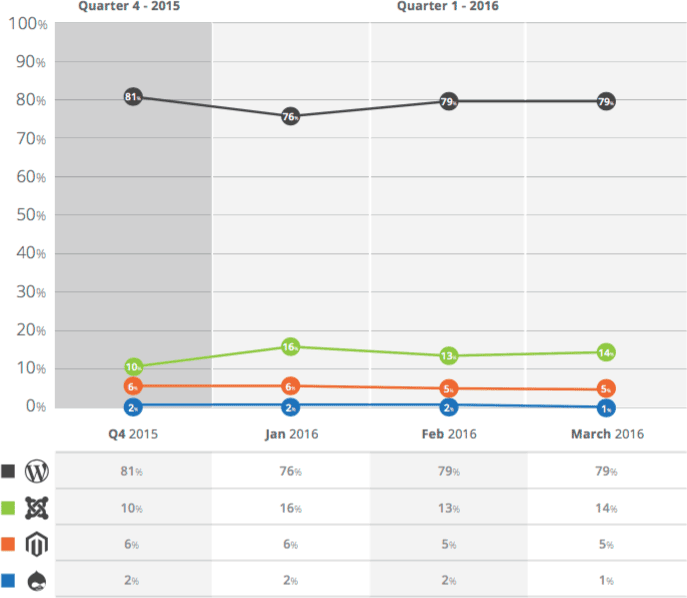
В наборе данных Sucuri на неё приходятся 78 процентов взломов. Второе место занимает Joomla с 14 процентами. На 5 процентах взломанных сайтов используется Magento, популярный движок для построения интернет-магазинов. Два процента взломов пришлись на сайты c Drupal.


pl-graph


Причина частых взломов WordPress — его популярность, а не плохая защищённость. Как раз с защищённостью у этого движка всё в порядке: разработчики оперативно устраняют дыры, а пользователи регулярно устанавливают обновления. В результате ни один из инцидентов, проанализированных специалистами Sucuri, не был связан с уязвимостями в самом WordPress.

Свежая версия софта установлена на 44 процентах сайтов с WordPress. Это совсем не мало: для сравнения, 85 процентов сайтов на Joomla и 81 процент сайтов на Drupal используют устаревшее и уязвимое программное обеспечение. Сайты с Magento и вовсе почти никогда не обновляются. Специалисты Sucuri обнаружили актуальную версию движка лишь на трёх процентах сайтов с Magento, пишет xakep.ru.

Причиной взлома сайта на базе WordPress почти всегда становится уязвимость в одном из плагинов. Особенно коварны плагины, встроенные непосредственно в тему оформления. Их нельзя обновить стандартными средствами WordPress, пока соответствующие исправления не будут внесены и в плагин, и в тему. Это случается реже, чем хотелось бы.


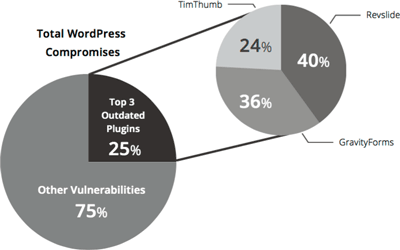
plugins


Каждый четвёртый взлом WordPress связан с уязвимостями в трёх плагинах: RevSlider, GravityForms и TimThumb. GravityForms упрощает создание форм, TimThumb служит для редактирования изображений, а RevSlider помогает создавать интерактивные галереи. Разработчики всех трёх плагинов давно внесли исправления. GravityForms и RevSlider обновились год назад, а TinThumb избавился от дыр целых четыре года назад. Тем не менее, владельцы многих сайтов не либо не смогли, либо не захотели устанавливать обновления.

В большинстве случаев взлом сайта на базе WordPress, Joomla и Drupal ведёт к засорению страниц оптимизаторским спамом или внедрению экспойт-кита, устанавливающего вредоносные программы на компьютеры посетителей. Magento ломают для кражи данных кредитных карт.

Бывают и более тяжёлые случаи. В апреле RevSlider упоминали в новостях в связи с «панамскими документами». Специалисты не исключают, что сведения об офшорах политиков и бизнесменов утекли через дыру именно в этом плагине.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru