



ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

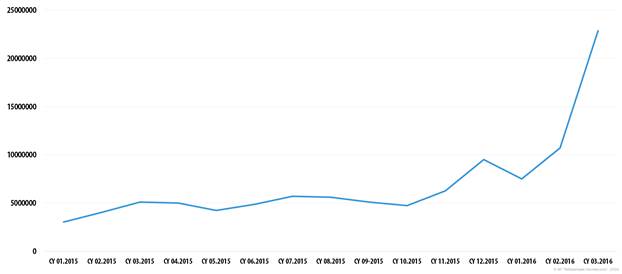
В начале 2016 года резко выросло количество вредоносного спама, однако в целом объем нежелательных писем продолжает сокращаться. Так, в марте защитные решения «Лаборатории Касперского» предотвратили свыше 22 млн попыток заражения пользователей вредоносными вложениями, что более чем в 4 раза превышает среднемесячное значение предыдущего года.

Таковы итоги анализа спам-активности в первом квартале. Отчасти этот рост объясняется повышением активности программ-вымогателей, которые часто распространяются именно с помощью спама. Кроме того, в большинство браузеров уже добавлена защита от посещения зараженных и фишинговых сайтов, в то время как почтовые клиенты по-прежнему не настолько безопасны, а значит, через них заражать пользователей гораздо проще и удобнее.


Количество срабатываний почтового компонента антивируса у клиентов «Лаборатории Касперского» в I квартале 2016 г.


«Подтверждаются наши давние прогнозы о постепенной криминализации спама, повышении его опасности вместе со снижением его общей доли в почте. Мошенники используют разные методы, чтобы заставить пользователей потерять бдительность и открыть вредоносное письмо. Разнообразие языков, социальная инженерия, огромное количество различных типов вложений, полностью меняющийся текст в рамках одной рассылки, подделка сообщений под уведомления от крупных авторитетных организаций и сервисов — все это выводит спам на новый уровень опасности», — предупреждает Дарья Лосева, спам-аналитик «Лаборатории Касперского».

В связи с участившимися терактами в странах Европы и Азии терроризм стал в первом квартале одной из основных тем нежелательных сообщений. Злоумышленники распространяли письма, якобы содержащие вложение с информацией о том, как своевременно обнаруживать взрывные устройства. На самом деле в письме находился зловред, использующийся для кражи персональных данных, организации DDoS-атак и установки вредоносного ПО.

Вдобавок к появлению новых тем в нежелательных письмах наблюдается тенденция к сокращению их размера. В январе-марте сообщения, объем которых не превышает 2 Кб, перешагнули планку в 80% от всего объема спама. Например, «нигерийские» мошенники раньше в основном сочиняли длинные и убедительные истории, нередко в качестве доказательства приводя ссылки на статьи из известных СМИ, а теперь все чаще рассылают короткие послания с предложением выйти на связь и узнать подробности.

Всего в первом квартале доля спама в общемировом почтовом трафике составила 56%, а в российском почти 62%. При этом нежелательных писем, исходящих из России, стало меньше. Если по итогам прошлого года наша страна заняла по этому показателю второе место, то в начале этого спустилась на седьмую позицию.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru