11 мая 2016 года стало известно, что Палата представителей (нижняя палата Конгресса США) все чаще подвергается направленным атакам со стороны неизвестных хакеров. В частности, злоумышленники рассылают сотрудникам конгресса вымогательское ПО, используя для этого Gmail, YahooMail и другие популярные почтовые сервисы.
Понаблюдав за ситуацией, Служба информационной безопасности Конгресса приняла решение заблокировать использование почты Yahoo, так как этот сервис показал себя самым ненадежным и пропустил наиболее число шифровальщиков к адресатам.
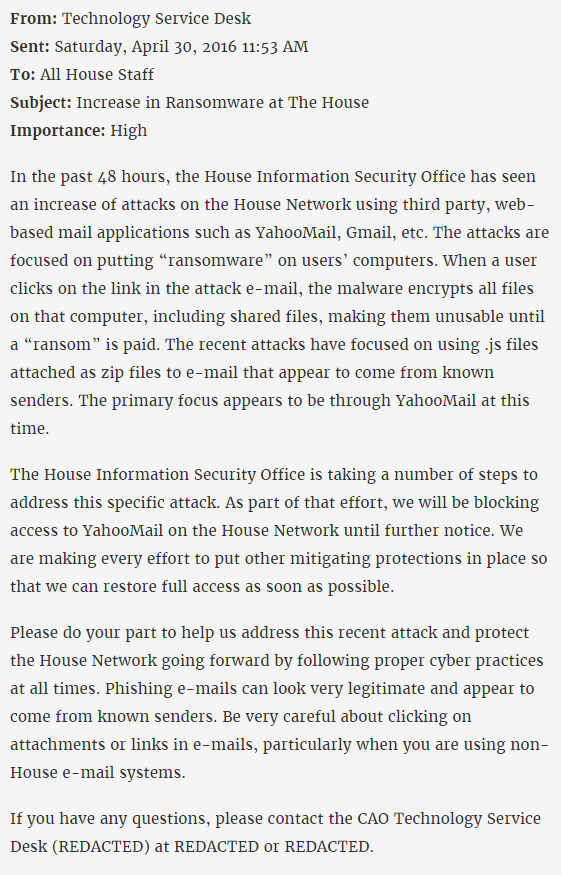
В распоряжении журналистов Gizmodo оказалось письмо, датированное 30 апреля 2016 года. Послание было разослано всем служащим Конгресса США и написано оно сотрудниками IT-департамента. В тексте сообщается, что в последние 48 часов сотрудники IT-департамента Конгресса заметили значительный прирост атак, направленных на распространение вымогательского ПО. Злоумышленники использовали сторонние почтовые приложения (YahooMail, Gmail и так далее) для распространения вредоносных писем, стремясь заразить служащих Палаты представителей шифровальщиками,
Неизвестные хакеры действовали по классической схеме: во вложениях содержались ZIP-архивы, внутри которых скрывался вредоносный JavaScript. IT-отдел отмечает, что рассылка осуществлялась преимущественно посредством YahooMail, который также пропустил наибольшее количество вредоносных писем, не заметив в них никакой угрозы.
Журналисты Gizmodo, ссылаясь на собственный источник, пишут, что как минимум в одном случае атака удалась, и шифровальщик проник на машину сотрудника Конгресса. IT-департамент успел отреагировать вовремя: ПК удаленно отключили менее чем через 20 минут после заражения, а затем очистили от малвари.
«Служба информационной безопасности Конгресса предпринимает ряд шагов для борьбы с этим видом атак», — гласит письмо. — «В частности, мы заблокировали доступ к YahooMail из сети Конгресса до получения дальнейших указаний. Мы делаем все возможное, чтобы настроить другие средства защиты, что поможет нам восстановить доступ в кратчайшие сроки».
Представители компании Yahoo, с которыми связались журналисты, подтвердили, что почтовый сервис компании действительно «забанили» в Конгрессе:
«Мы относимся к безопасности наших пользователей очень серьезно и тесно сотрудничаем со Службой информационной безопасности Конгресса, стремясь удостовериться в том, что они обладают всеми нужными решениями для защиты своих аккаунтов».
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.
Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.
В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.
Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.
В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.