



Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Каталог цифрового контента Google Play считается самым надежным источником ПО для смартфонов и планшетов под управлением ОС Android, однако в нем время от времени все же обнаруживаются всевозможные вредоносные программы. Недавно специалисты компании «Доктор Веб» выявили в этом каталоге более 190 приложений, в которых находится троянец Android.Click.95.

Троянец пугал пользователей наличием проблем на мобильных устройствах и заставляющий их устанавливать рекламируемые программы.

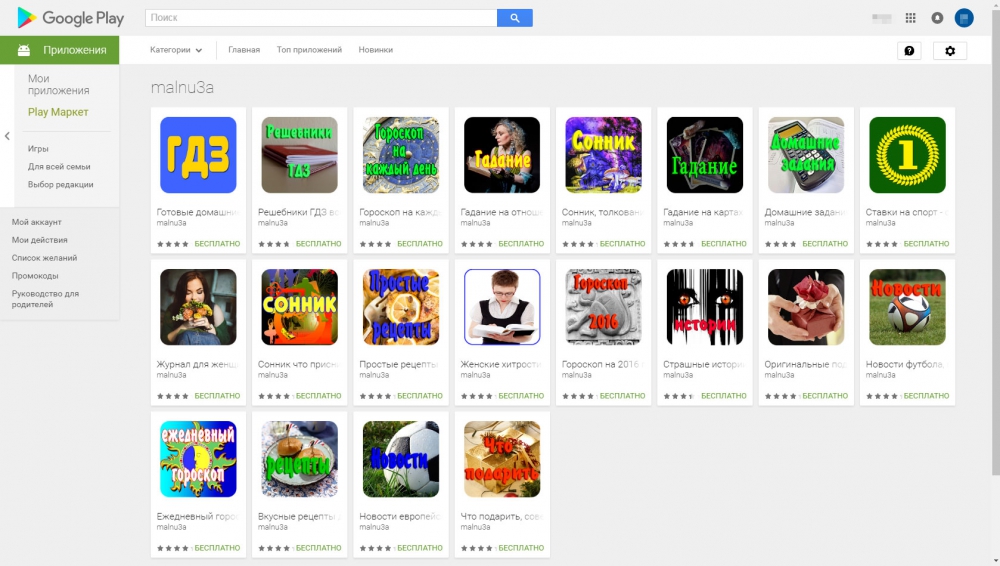
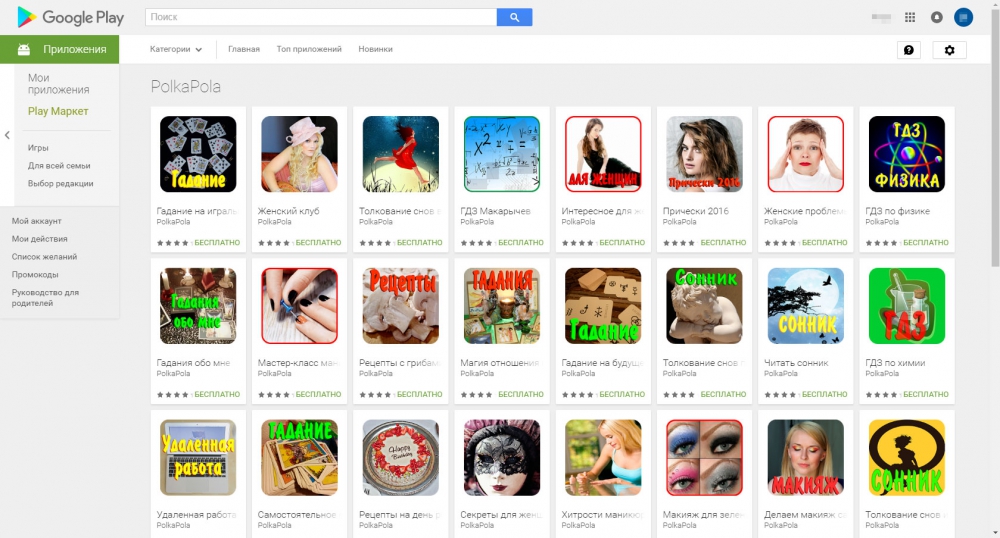
Все приложения, в которые встроен Android.Click.95, являются довольно примитивными поделками. В большинстве случаев они представляют собой типичные программы-сборники, содержащие различные советы, гороскопы, сонники, анекдоты и другую информацию на каждый день, свободно доступную в Интернете. Вирусные аналитики «Доктор Веб» обнаружили более 190 таких приложений, распространяемых в Google Play как минимум шестью разработчиками:allnidiv, malnu3a, mulache, Lohari, Kisjhka и PolkaPola. При этом в общей сложности троянца успели загрузить как минимум 140 000 пользователей. Компания Google уже оповещена об этом инциденте, однако на момент написания материала многие из выявленных приложений все еще доступны для загрузки.


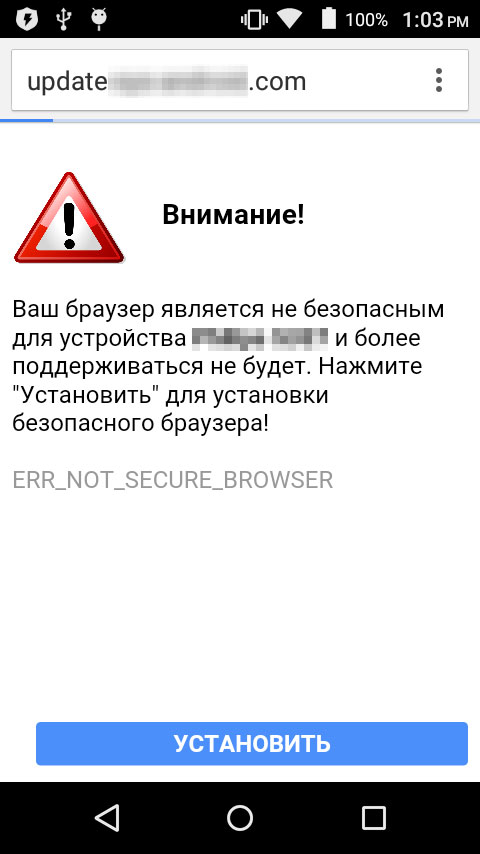
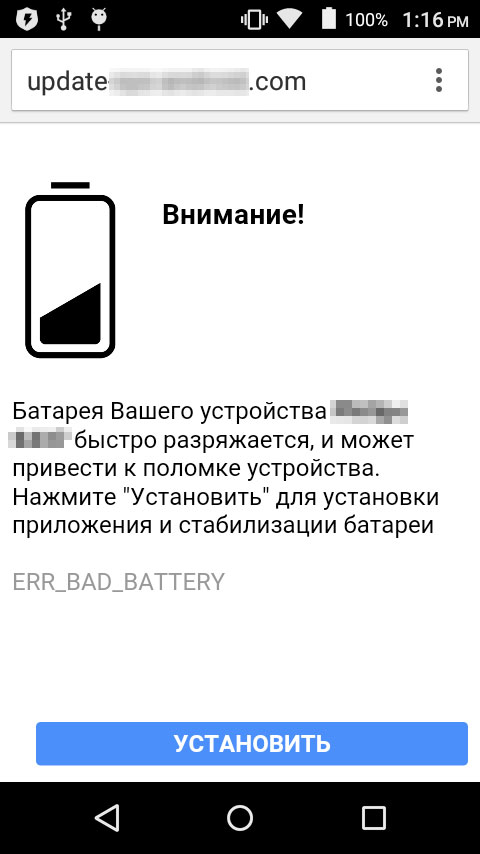
Попадая на мобильное устройство, Android.Click.95 начинает вредоносную деятельность не сразу, а лишь через 6 часов после того, как будет запущена содержащая троянца программа. Это сделано для того, чтобы отвести подозрения жертвы от истинного источника нежелательной активности в системе. По прошествии 6 часов Android.Click.95 проверяет, установлено ли на зараженном устройстве приложение, которое заранее указано в настройках троянца. В зависимости от результата Android.Click.95 открывает в веб-браузере мошеннический сайт с определенным тревожным сообщением. Например, если троянец не находит определенное приложение-браузер, пользователю демонстрируется соответствующее предупреждение о том, что его текущий веб-обозреватель небезопасен и нуждается в замене. Если же рекламируемая программа уже установлена, жертву пугают иной неполадкой – например, неисправностью аккумулятора, сообщает news.drweb.ru.


Как же пользователю решить возникшую внезапно «проблему», о которой он раньше и не подозревал? Естественно, установить предлагаемое злоумышленниками ПО. А чтобы наверняка заставить жертву установить рекламируемую программу, Android.Click.95 загружает мошенническую веб-страницу каждые 2 минуты, фактически не давая владельцу смартфона или планшета нормально пользоваться устройством.

После того как хозяин атакованного мобильного устройства все же соглашается установить предлагаемое ему ПО и нажимает соответствующую кнопку на веб-странице, он перенаправляется в каталог Google Play, в котором автоматически открывается раздел с той или иной программой, рекламируемой троянцем в данный момент. За каждую успешную установку злоумышленники получают денежное вознаграждение в рамках рекламных партнерских программ, поэтому неудивительно, что они создали так много различных копий Android.Click.95 в надежде на наибольшую финансовую отдачу.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru