Практически любой банкомат сегодня может быть довольно легко взломан киберпреступниками с помощью вредоносного ПО, а иногда и вовсе без него. А все из-за устаревшего программного обеспечения, используемого в банкоматах, ошибок в настройках сети и отсутствия элементарной физической защиты важных компонентов этих машин.
Такие выводы были сделаны экспертами «Лаборатории Касперского» по итогам исследования защищенности банкоматов ведущих мировых производителей. К примеру, за последние 2 года только в рамках нашумевших киберограблений Tyupkin и Carbanak преступники смогли украсть через банкоматы сотни миллионов долларов США по всему миру.
Банкомат – это прежде всего компьютер, и зачастую он работает на крайне устаревшем ПО. Как выяснила «Лаборатория Касперского», большинство современных банкоматов до сих пор базируются на уже не поддерживающейся ОС Windows XP. А это значит, что новые уязвимости этих систем никогда не будут устранены. Но это еще полбеды.
В большинстве случаев специальное программное обеспечение, отвечающее за взаимодействие системного блока банкомата с банковской инфраструктурой и аппаратными модулями, обрабатывающими транзакции, работает на стандарте XFS. Это старая технология, изначально разрабатывавшаяся для стандартизации используемого в банкоматах ПО таким образом, чтобы оно работало на любом устройстве, вне зависимости от производителя. Защищенность технологии не была в приоритете, поэтому в XFS до сих пор нет никакой авторизации для выполнения команд. Следовательно, любое приложение, установленное или запущенное на банкомате, может отправить команду в любой блок аппарата, в том числе в картридер или диспенсер. А это открывает злоумышленникам прямой путь к деньгам.
Тем не менее вредоносное ПО киберпреступникам нужно далеко не всегда. По наблюдениям экспертов «Лаборатории Касперского», многим банкоматам не хватает физической защиты. Производители устройств позаботились обезопасить нижнюю часть банкомата – сейф, где хранятся деньги, однако верхнюю часть аппарата – так называемый кабинет – где, собственно, и находится компьютер, они не сочли нужным защитить. Поэтому злоумышленники нередко могут спокойно получить доступ к системному блоку или сетевым кабелям банкомата.
Иногда для доступа к системе банкомата даже не нужно открывать его – коммуникации располагаются снаружи
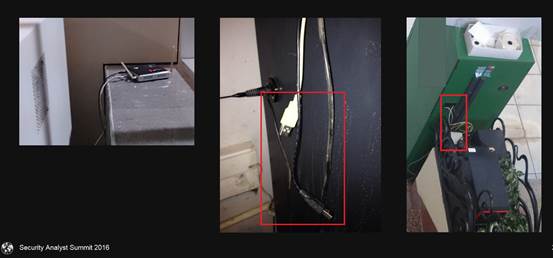
В случае проникновения внутрь банкомата киберпреступники могут установить свой специальным образом запрограммированный микрокомпьютер – так называемый black box, который позволяет им удаленно управлять машиной. Таким образом они могут, например, направить сетевой трафик банкомата на поддельный процессинговый центр, который отправит подконтрольному аппарату любые команды злоумышленников.
Разумеется, соединение между банкоматом и процессинговым центром можно защитить, например, с помощью аппаратного или программного VPN, шифрования по стандартам SSL/TLS, межсетевого экрана или MAC-аутентификации, реализованной в xDC-протоколах. Однако эти меры не часто используются банками.
«Как показало наше исследование, индустрия начинает задумываться о защите банкоматов. И хотя некоторые производители уже начали разрабатывать более безопасные машины, банки не спешат переходить на них, продолжая использовать старые и небезопасные модели. Именно поэтому сегодня мы наблюдаем такой стремительный рост атак на банкоматы. И поскольку банки к ним не готовы, они и их клиенты терпят огромные финансовые убытки, – рассказывает Ольга Кочетова, старший специалист отдела тестирования на проникновение «Лаборатории Касперского». – Мы полагаем, что сложившаяся ситуация стала результатом убеждения финансовых организаций, что киберпреступников интересуют лишь системы интернет-банкинга. Да, безусловно, это так, но атаки на банкоматы значительно сокращают путь к деньгам и, следовательно, не могут не привлекать внимание злоумышленников».










