



Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

В конце прошлой недели разработчики браузера Opera рассказали, что отныне их продукт будет оснащаться не только встроенным блокировщиком рекламы, но также встроенным VPN. Пока все радовались этому известию, польский исследователь Михал Шпачек (Michal Špacek) внимательно изучил исходные коды и уверяет, что на самом деле, новая опция, это вовсе не VPN.


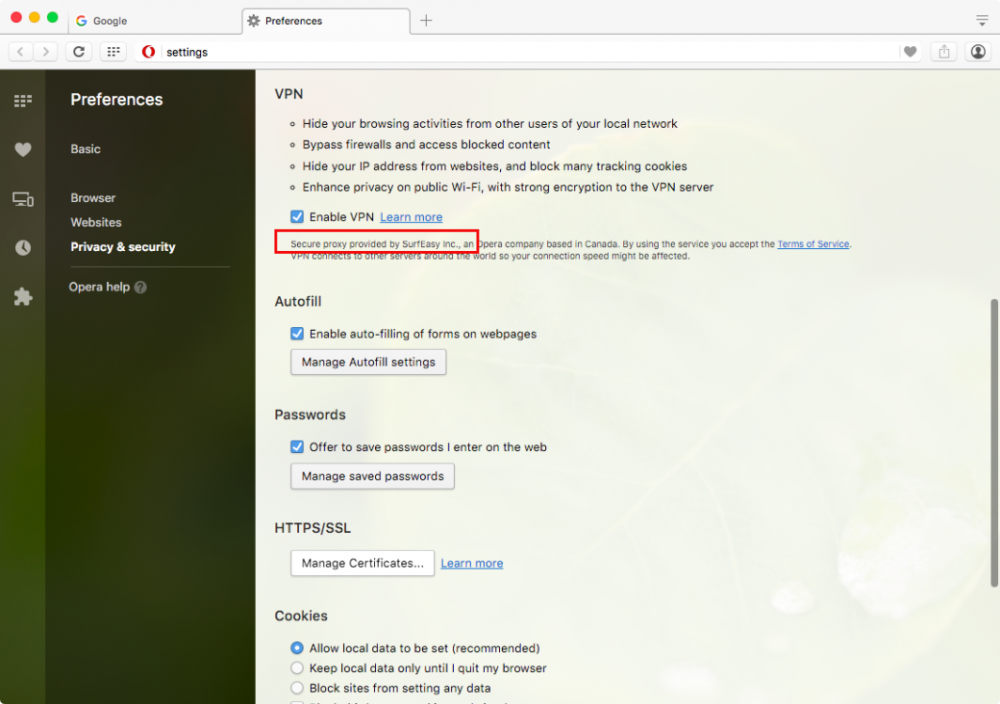
Внимание польского PHP разработчика привлекла строка в окне настроек Opera. На странице конфигурации VPN написано: «Защищенный прокси предоставлен компанией SurfEasy Inc.» (Secure proxy provided by SurfEasy Inc.). Использование слова «прокси» в данном контексте насторожило Шпачека, и он решил разобраться, как именно функционирует новый VPN Opera, пишет xakep.ru.

Подробный итог своих изысканий Шпачек опубликовал на GitHub, ознакомиться с ним может любой желающий. Исследователь пишет:

«Этот “VPN” Opera, по сути, просто переконфигурированный HTTP/S прокси, который защищает только трафик между Opera и прокси, не более того. Это не VPN. В настройках они сами называют эту функцию “защищенным прокси” (а также именуют ее VPN, конечно)».

Шпачек полагает, что такая подмена понятий может создать у пользователей ощущение ложной безопасности, тогда как на самом деле браузер защитит только HTTP и HTTPS трафик, а для использования других протоколов всё же стоит озаботиться настоящим VPN.

Разработчики браузера подтверждают правоту исследователя. Команда Opera пишет в официальном блоге:

«Мы называем наш VPN “браузерным VPN”. Под капотом у этого решения – защищенные прокси, работающие в разных уголках мира, через которые проходит весь трафик браузера, в зашифрованном должным образом виде. [Наше решение] не работает с трафиком других приложений, как системные VPN, но, в конце концов, это лишь браузерный VPN».

Также стоит сказать, что Шпачек, а также другие разработчики и исследователи уже заметили, что Opera раскрывает реальный IP-адрес пользователя, даже если тот включил функцию VPN. Дело в известной проблеме с WebRTC, которая затрагивает и другие браузеры. Фактически, чтобы обезопасить себя, нужно отключить WebRTC. В Opera, к примеру, это можно осуществить при помощи аддона WebRTC Leak Prevent, впрочем пользователи официальных форумов сообщают, что даже эта мера помогает не до конца. Аддон скрывает локальный IP-адрес, оставляя публичный видимым.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru