



В новую версию браузера Opera встроили бесплатный VPN

В новую версию браузера Opera встроили бесплатный VPN

В новую версию браузера Opera встроили бесплатный VPN

Пользователи новой версии Opera смогут подключаться к интернету через встроенный в браузер бесплатный VPN. По замыслу разработчиков, это обезопасит людей, которые пользуются публичными сетями Wi-Fi, затруднит слежку за ними и откроет им доступ к заблокированным сайтам или контенту, предназначенному лишь для жителей определённых стран.

Пока VPN встроен лишь в предназначенный для разработчиков вариант Opera. В обычную версию браузера его добавят через несколько недель.

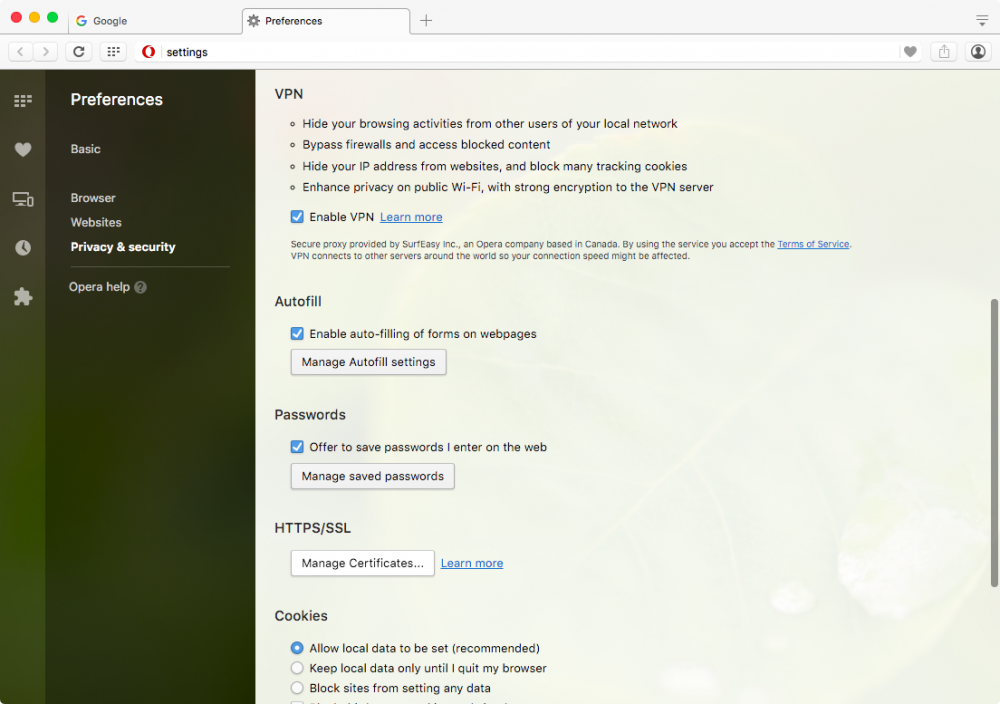
По умолчанию эта функция выключена. Чтобы активировать её, необходимо открыть настройки браузера и перейти в раздел, связанный с защитой безопасности и тайны частной жизни (Privacy & security).


Screen Shot 2016-04-21 at 21.33.05


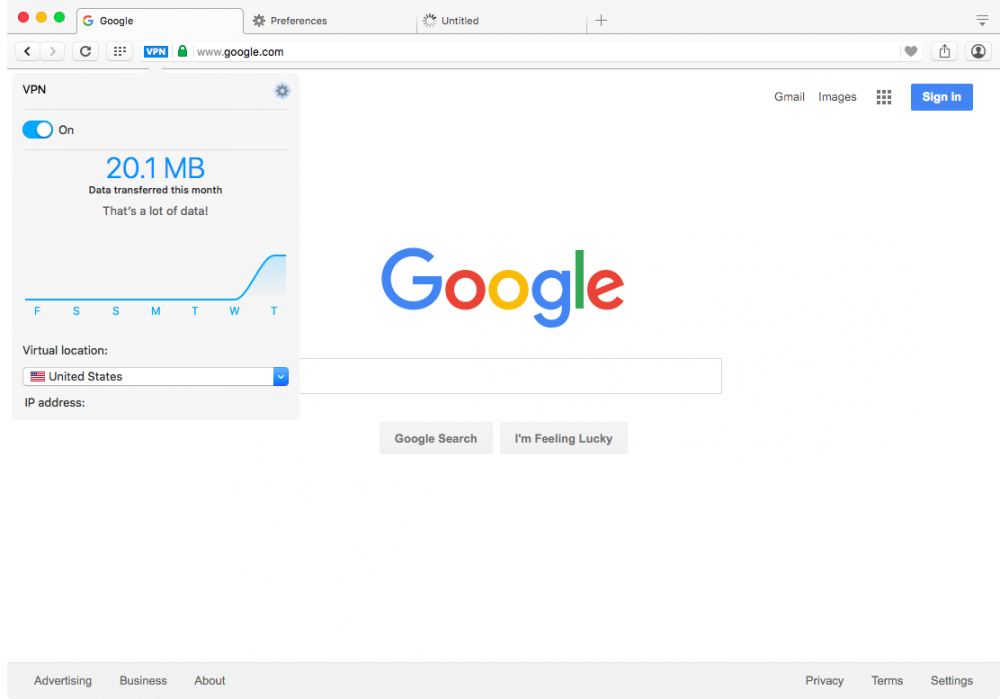
После включения VPN в адресной строке Opera появится синий значок с буквами VPN. Клик по нему открывает панель, позволяющую, среди прочего, выбрать страну, через которую будет происходить доступ к интернету. Сейчас он даёт три опции: США, Канада и Германия.


Screen Shot 2016-04-21 at 20.36.13


Встроенную в браузер сеть VPN поддерживает канадская компания SurfEasy, которую Opera Software приобрела в мае прошлого года. Пользователи других браузеров могут подключаться к её VPN за 12 долларов в месяц.

Сервисы геолокации по IP полагают, что пользователь, обращающийся к ним через американский выход VPN Opera, находится в штате Юта. Канадский выход, по их данным, находится в Торонто. Что касается немецкого выхода, то тут мнения сервисов геолокации разошлись: некоторые утверждают, что он находится во Франкфурте-на-Майне, другие определяют его как Сингапур, передает xakep.ru.

VPN, встроенный в Opera, успешно обманывает и фильтры, при помощи которых российские провайдеры блокируют сайты, попавшие в черные списки Роскомнадзора, и ограничения на доступ к контенту, накладываемые такими сервисами, как Netflix или Spotify.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru