



Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

В ходе слушаний в Конгрессе США главный юрисконсульт компании Apple Брюс Сьюелл (Bruce Sewell) сообщил, что власти Китая неоднократно обращались к Apple с требованием предоставить в их распоряжение исходные коды продуктов компании.

В минувший вторник (19 апреля 2016 года), во время дебатов Конгрессе, капитан полиции Чарльз Коэн (Charles Cohen) обвинил Apple в том, что компания раскрыла исходные коды своих решений властям Китая. Коэн не привел не единой фактической улики в подтверждение своих слов, вместо этого он сослался на многочисленные публикации в СМИ.

«Я видел несколько новостных публикаций, в которых говорилось о том, что Apple представила исходные коды iOS китайской стороне», — заявил капитан, не конкретизировав, о каких публикациях идет речь.

К вопросу Коэна присоединились конгрессмены, в очередной раз обеспокоившись тем, что Apple всё-таки могла иметь некий универсальный ключ шифрования, который скрывает от властей США, но предоставила Китаю. Сколь бы смешным ни выглядели эти обвинения, главный юрисконсульт компании ответил на них с максимальной серьезностью. Сьюелл сообщил, что власти Китая действительно предъявляли такие требования и за последние два года неоднократно запрашивали исходные коды продуктов Apple, однако компания всякий раз отвечала отказом, передает xakep.ru.

«Мы не предоставляли исходные коды китайскому правительству. 19 месяцев назад у нас не было ключа [шифрования], который мы затем по-тихому “выбросили”. Эти обвинения беспочвенны», — подвел итог Сьюелл.

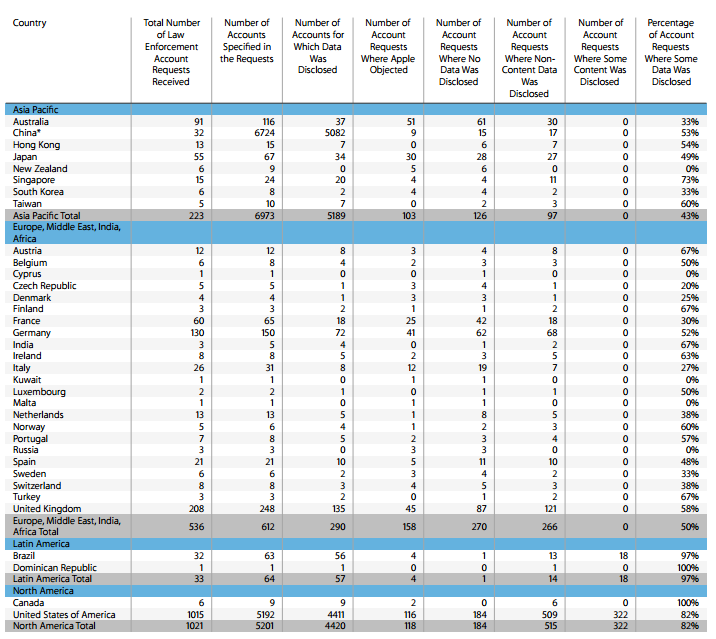
Интересно, что практически одновременно с этим инцидентом в Конгрессе, компания Apple опубликовала свежий отчет о доступности сервисов и данных (transparency report). В документ вошла информация о второй половине 2015 года. За шесть месяцев (с июля по декабрь 2015 года) Apple получила 1021 запрос от правоохранительных органов США и Канады на раскрытие данных о 5201 аккаунта. Но североамериканские власти отнюдь не были лидерами в данном вопросе. Так, за эти полгода Китай направил Apple 32 запроса о 6724 аккаунтах.


2


Согласно отчету, 82% запросов от правоохранительных органов стран Северной Америки были удовлетворены хотя бы частично, то есть компания раскрыла данные о 4420 аккаунтах. Какие именно данные были раскрыты в каждом случае, неизвестно. Это мог быть email, номер телефона или банковской карты, уникальный ID, использующийся для доступа к iCloud или iTunes.

Для стран Европы, Ближнего востока, Индии и Африки были удовлетворены 50% запросов. Китайская сторона получила желаемое в 54% случаев. В отчете отдельно отмечено, что запросы от правоохранительных органов Китая в основном были связаны с расследованиями фишинговых кампаний.

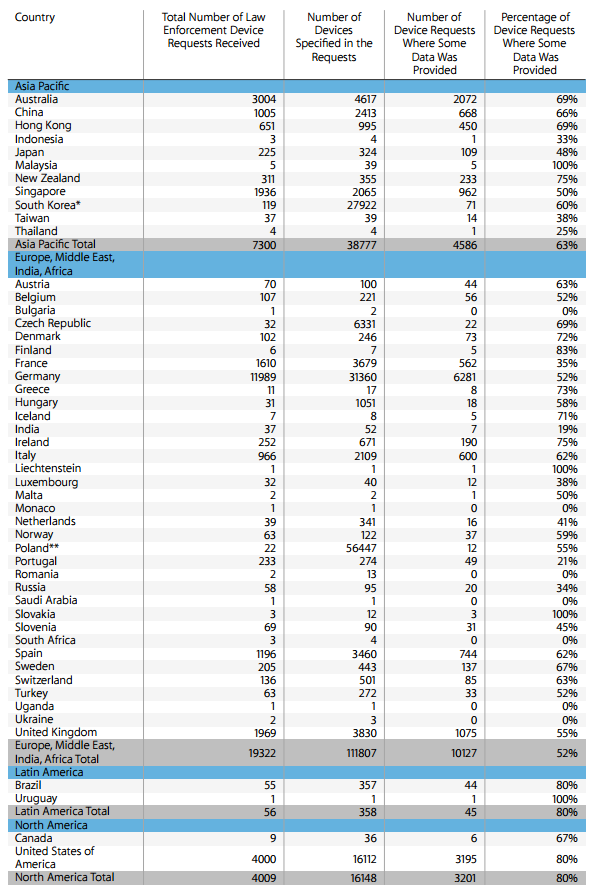
Информацию относительно устройств Apple запрашивали гораздо чаще. Компания поясняет, что такие обращения, чаще всего, связаны с украденными или потерянными гаджетами. То есть компания может предоставить информацию о владельце устройства и его контакты. Устройства считали по уникальным серийным номерам и IMEI.


1

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru