



Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

В ходе слушаний в Конгрессе США главный юрисконсульт компании Apple Брюс Сьюелл (Bruce Sewell) сообщил, что власти Китая неоднократно обращались к Apple с требованием предоставить в их распоряжение исходные коды продуктов компании.

В минувший вторник (19 апреля 2016 года), во время дебатов Конгрессе, капитан полиции Чарльз Коэн (Charles Cohen) обвинил Apple в том, что компания раскрыла исходные коды своих решений властям Китая. Коэн не привел не единой фактической улики в подтверждение своих слов, вместо этого он сослался на многочисленные публикации в СМИ.

«Я видел несколько новостных публикаций, в которых говорилось о том, что Apple представила исходные коды iOS китайской стороне», — заявил капитан, не конкретизировав, о каких публикациях идет речь.

К вопросу Коэна присоединились конгрессмены, в очередной раз обеспокоившись тем, что Apple всё-таки могла иметь некий универсальный ключ шифрования, который скрывает от властей США, но предоставила Китаю. Сколь бы смешным ни выглядели эти обвинения, главный юрисконсульт компании ответил на них с максимальной серьезностью. Сьюелл сообщил, что власти Китая действительно предъявляли такие требования и за последние два года неоднократно запрашивали исходные коды продуктов Apple, однако компания всякий раз отвечала отказом, передает xakep.ru.

«Мы не предоставляли исходные коды китайскому правительству. 19 месяцев назад у нас не было ключа [шифрования], который мы затем по-тихому “выбросили”. Эти обвинения беспочвенны», — подвел итог Сьюелл.

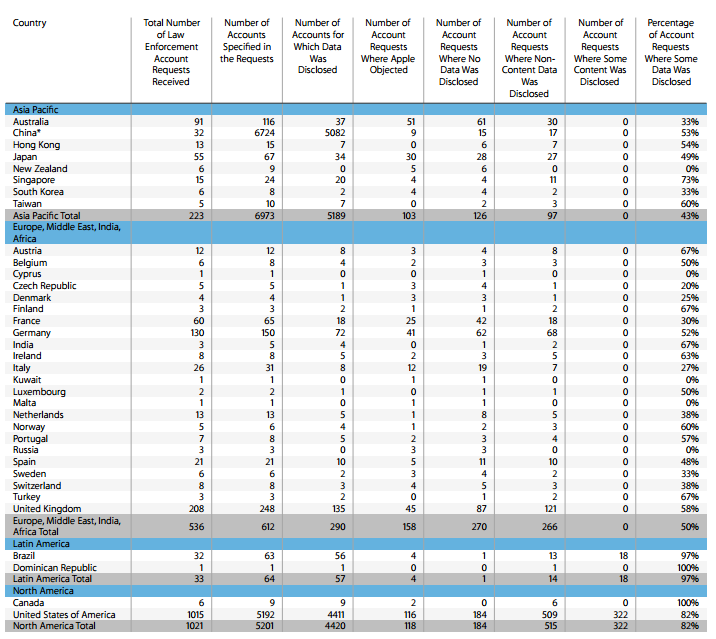
Интересно, что практически одновременно с этим инцидентом в Конгрессе, компания Apple опубликовала свежий отчет о доступности сервисов и данных (transparency report). В документ вошла информация о второй половине 2015 года. За шесть месяцев (с июля по декабрь 2015 года) Apple получила 1021 запрос от правоохранительных органов США и Канады на раскрытие данных о 5201 аккаунта. Но североамериканские власти отнюдь не были лидерами в данном вопросе. Так, за эти полгода Китай направил Apple 32 запроса о 6724 аккаунтах.


2


Согласно отчету, 82% запросов от правоохранительных органов стран Северной Америки были удовлетворены хотя бы частично, то есть компания раскрыла данные о 4420 аккаунтах. Какие именно данные были раскрыты в каждом случае, неизвестно. Это мог быть email, номер телефона или банковской карты, уникальный ID, использующийся для доступа к iCloud или iTunes.

Для стран Европы, Ближнего востока, Индии и Африки были удовлетворены 50% запросов. Китайская сторона получила желаемое в 54% случаев. В отчете отдельно отмечено, что запросы от правоохранительных органов Китая в основном были связаны с расследованиями фишинговых кампаний.

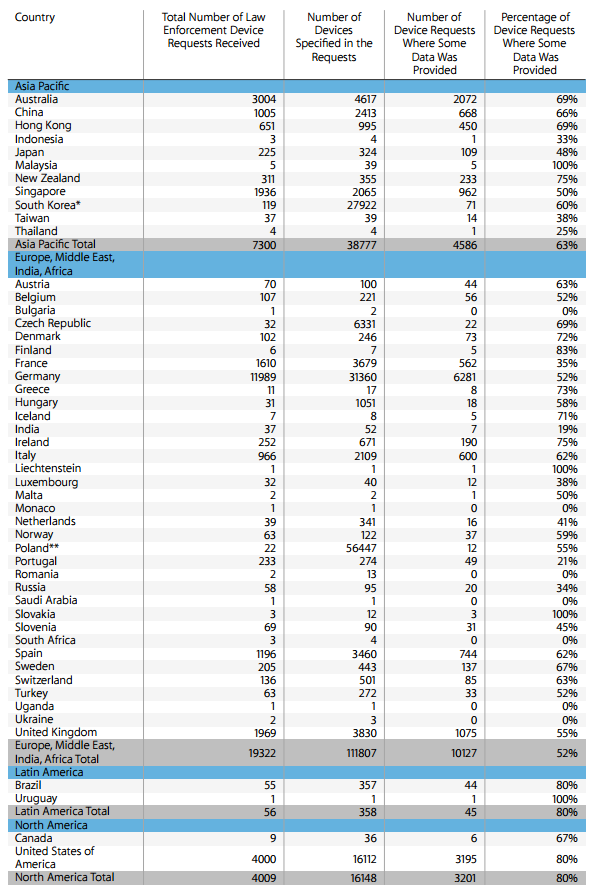
Информацию относительно устройств Apple запрашивали гораздо чаще. Компания поясняет, что такие обращения, чаще всего, связаны с украденными или потерянными гаджетами. То есть компания может предоставить информацию о владельце устройства и его контакты. Устройства считали по уникальным серийным номерам и IMEI.


1

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru