



Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

Apple отказалась предоставить исходные коды правительству Китая

В ходе слушаний в Конгрессе США главный юрисконсульт компании Apple Брюс Сьюелл (Bruce Sewell) сообщил, что власти Китая неоднократно обращались к Apple с требованием предоставить в их распоряжение исходные коды продуктов компании.

В минувший вторник (19 апреля 2016 года), во время дебатов Конгрессе, капитан полиции Чарльз Коэн (Charles Cohen) обвинил Apple в том, что компания раскрыла исходные коды своих решений властям Китая. Коэн не привел не единой фактической улики в подтверждение своих слов, вместо этого он сослался на многочисленные публикации в СМИ.

«Я видел несколько новостных публикаций, в которых говорилось о том, что Apple представила исходные коды iOS китайской стороне», — заявил капитан, не конкретизировав, о каких публикациях идет речь.

К вопросу Коэна присоединились конгрессмены, в очередной раз обеспокоившись тем, что Apple всё-таки могла иметь некий универсальный ключ шифрования, который скрывает от властей США, но предоставила Китаю. Сколь бы смешным ни выглядели эти обвинения, главный юрисконсульт компании ответил на них с максимальной серьезностью. Сьюелл сообщил, что власти Китая действительно предъявляли такие требования и за последние два года неоднократно запрашивали исходные коды продуктов Apple, однако компания всякий раз отвечала отказом, передает xakep.ru.

«Мы не предоставляли исходные коды китайскому правительству. 19 месяцев назад у нас не было ключа [шифрования], который мы затем по-тихому “выбросили”. Эти обвинения беспочвенны», — подвел итог Сьюелл.

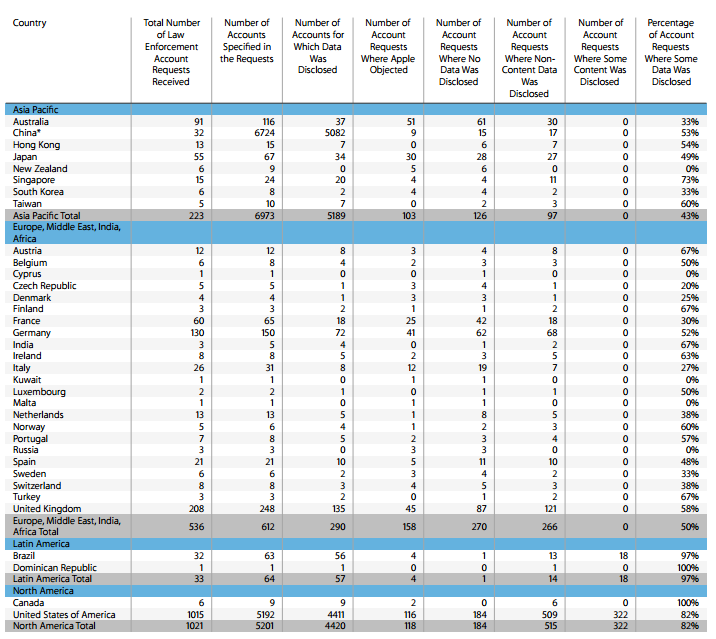
Интересно, что практически одновременно с этим инцидентом в Конгрессе, компания Apple опубликовала свежий отчет о доступности сервисов и данных (transparency report). В документ вошла информация о второй половине 2015 года. За шесть месяцев (с июля по декабрь 2015 года) Apple получила 1021 запрос от правоохранительных органов США и Канады на раскрытие данных о 5201 аккаунта. Но североамериканские власти отнюдь не были лидерами в данном вопросе. Так, за эти полгода Китай направил Apple 32 запроса о 6724 аккаунтах.


2


Согласно отчету, 82% запросов от правоохранительных органов стран Северной Америки были удовлетворены хотя бы частично, то есть компания раскрыла данные о 4420 аккаунтах. Какие именно данные были раскрыты в каждом случае, неизвестно. Это мог быть email, номер телефона или банковской карты, уникальный ID, использующийся для доступа к iCloud или iTunes.

Для стран Европы, Ближнего востока, Индии и Африки были удовлетворены 50% запросов. Китайская сторона получила желаемое в 54% случаев. В отчете отдельно отмечено, что запросы от правоохранительных органов Китая в основном были связаны с расследованиями фишинговых кампаний.

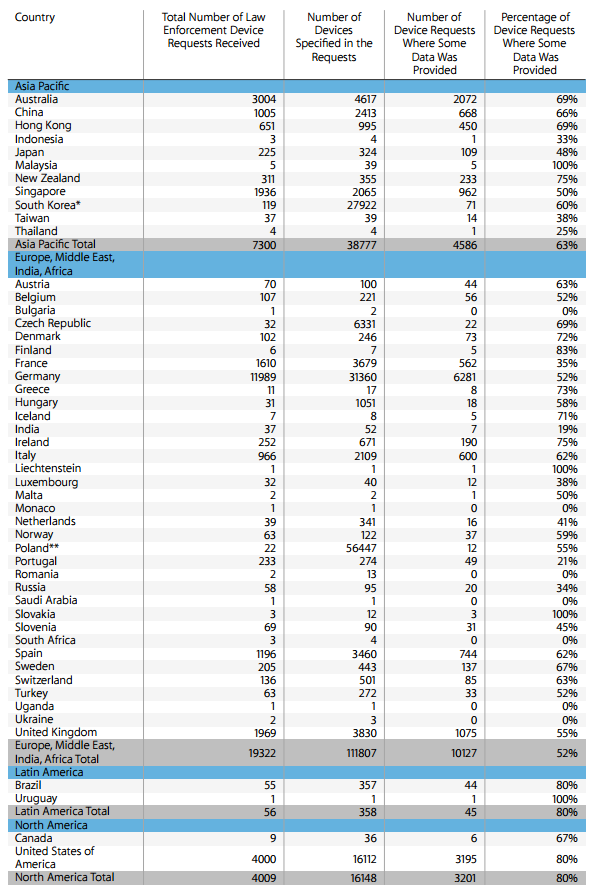
Информацию относительно устройств Apple запрашивали гораздо чаще. Компания поясняет, что такие обращения, чаще всего, связаны с украденными или потерянными гаджетами. То есть компания может предоставить информацию о владельце устройства и его контакты. Устройства считали по уникальным серийным номерам и IMEI.


1

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru