



Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Аналитики компании NTT Group представили ежегодный отчет о киберугрозах (PDF). Документ стал очередным доказательством того, что Adobe Flash пора на покой. Уязвимости в Adobe Flash стали на 36% популярнее у хакеров, по сравнению с предыдущим годом.

Отчет, составленный аналитиками NTT Group, создан при участии Lockheed Martin, Wapack Labs, Recorded Future и Center for Internet Security. В документе суммируются и сравниваются данные последних лет, полученные от двадцати четырех центров безопасности и семи R&D центров. Аналитики обработали более 3,5 квинтиллионов лог-файлов, 6,2 миллиарда атак и данные порядка 8000 клиентов со всего мира, пишет xakep.ru.

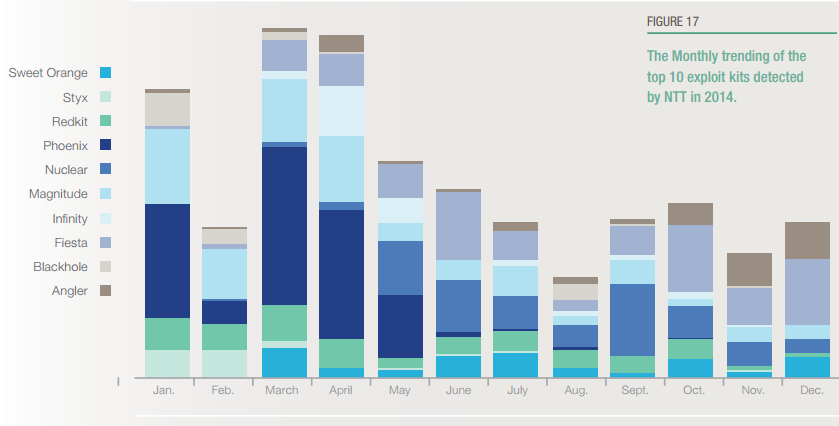
Наряду с другими угрозами, в отчете была подробно рассмотрена деятельность различных эксплоит китов, которые используются для первичного проникновения на компьютеры жертв. Особенно интересна та часть документа, где аналитики приводят статистику, относительно используемых злоумышленниками уязвимостей.


Активность различных эксплоит китов по месяцам

EC


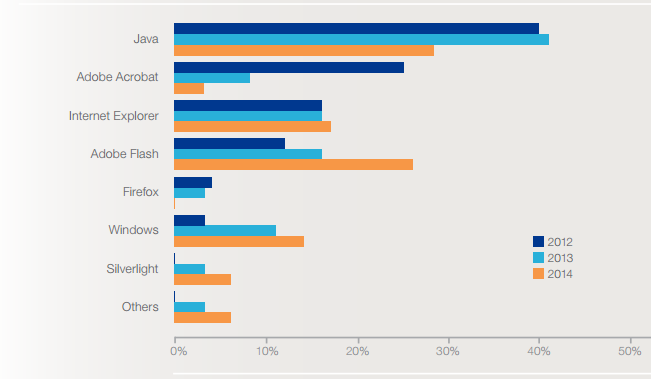
Начиная с 2012 года, наблюдается следующая картина: эксплоит киты все реже используют для атак уязвимости в Adobe Acrobat и Java, тогда как «популярность» Adobe Flash стремительно растет. Также все эти годы злоумышленники продолжают стабильно эксплуатировать баги в Internet Explorer.


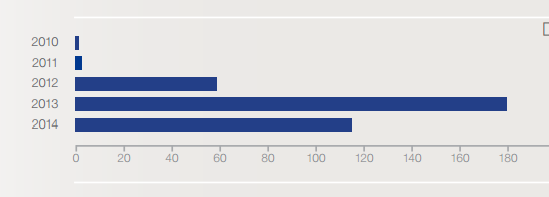
Количество уникальных уязвимостей в составах наборов эксплоитов

1


Более 80% уязвимостей, входящих в состав эксплоит китов, это старые проблемы – их возраст, как правило, достигает пары лет.

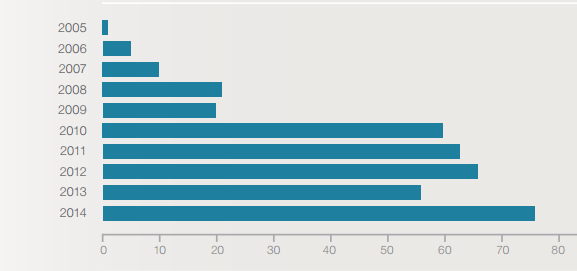
Уже в 2014 году число уязвимостей в Java, используемых злоумышленниками, значительно сократилось, уменьшившись сразу на 36%.


3


Прямо пропорционально падению интереса к Java-багам, у злоумышленников начал расти интерес к уязвимостям в Adobe Flash. Как мы знаем, Flash по сей день является одним из наиболее атакуемых приложений.


2


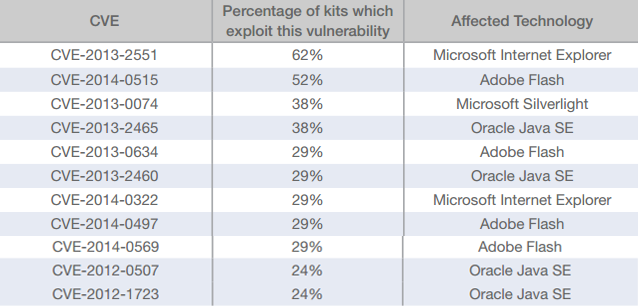
Топ-10 самых популярных уязвимостей, наиболее часто применяемых авторами различных наборов эксплоитов, можно увидеть ниже.


top

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru