



Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Уязвимости в Adobe Flash – самое популярное оружие авторов эксплоитов

Аналитики компании NTT Group представили ежегодный отчет о киберугрозах (PDF). Документ стал очередным доказательством того, что Adobe Flash пора на покой. Уязвимости в Adobe Flash стали на 36% популярнее у хакеров, по сравнению с предыдущим годом.

Отчет, составленный аналитиками NTT Group, создан при участии Lockheed Martin, Wapack Labs, Recorded Future и Center for Internet Security. В документе суммируются и сравниваются данные последних лет, полученные от двадцати четырех центров безопасности и семи R&D центров. Аналитики обработали более 3,5 квинтиллионов лог-файлов, 6,2 миллиарда атак и данные порядка 8000 клиентов со всего мира, пишет xakep.ru.

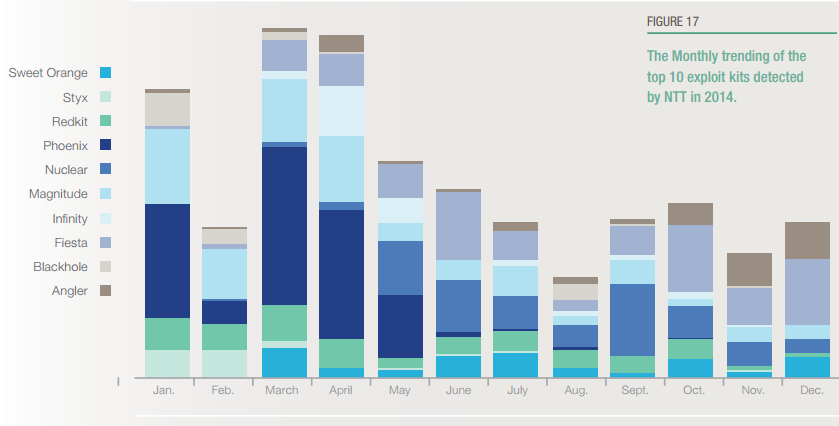
Наряду с другими угрозами, в отчете была подробно рассмотрена деятельность различных эксплоит китов, которые используются для первичного проникновения на компьютеры жертв. Особенно интересна та часть документа, где аналитики приводят статистику, относительно используемых злоумышленниками уязвимостей.


Активность различных эксплоит китов по месяцам

EC


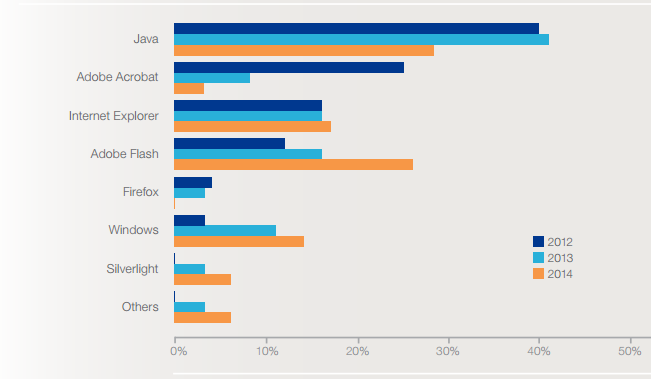
Начиная с 2012 года, наблюдается следующая картина: эксплоит киты все реже используют для атак уязвимости в Adobe Acrobat и Java, тогда как «популярность» Adobe Flash стремительно растет. Также все эти годы злоумышленники продолжают стабильно эксплуатировать баги в Internet Explorer.


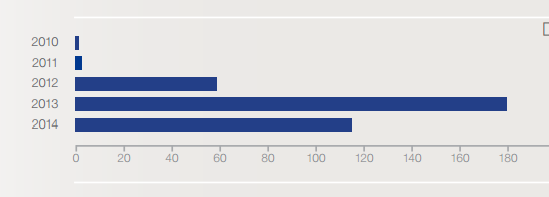
Количество уникальных уязвимостей в составах наборов эксплоитов

1


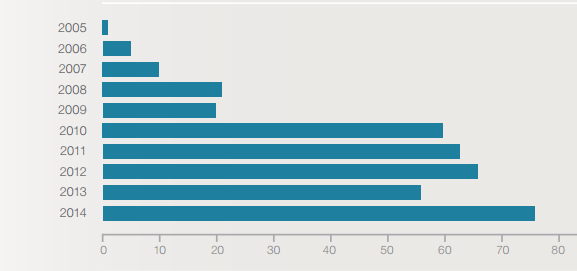
Более 80% уязвимостей, входящих в состав эксплоит китов, это старые проблемы – их возраст, как правило, достигает пары лет.

Уже в 2014 году число уязвимостей в Java, используемых злоумышленниками, значительно сократилось, уменьшившись сразу на 36%.


3


Прямо пропорционально падению интереса к Java-багам, у злоумышленников начал расти интерес к уязвимостям в Adobe Flash. Как мы знаем, Flash по сей день является одним из наиболее атакуемых приложений.


2


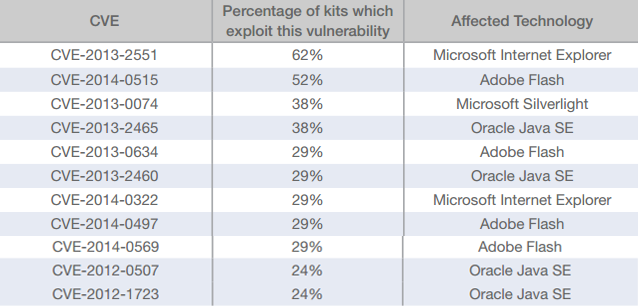
Топ-10 самых популярных уязвимостей, наиболее часто применяемых авторами различных наборов эксплоитов, можно увидеть ниже.


top

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru