



Черви-вымогатели нового поколения будут прицельно атаковать компании

Черви-вымогатели нового поколения будут прицельно атаковать компании

Черви-вымогатели нового поколения будут прицельно атаковать компании

Специалисты корпорации Cisco полагают, что новое поколение троянов-вымогателей будет прицельно атаковать корпоративные сети организаций и автоматически распространяться по ним, как сетевые черви. Публикация на сайте компании подробно описывает, как будут выглядеть подобные атаки.

Современные трояны-вымогатели, как правило, распространяются при помощи массовых фишинговых кампаний, через заражённые рекламные баннеры и эксплойт-киты. Они стремятся обработать как можно больше потенциальных жертв в надежде, что какой-то процент попадётся на их уловки.

В начале 2016 года специалисты по информационной безопасности обратили внимание на изменение характера атак. Авторы трояна-вымогателя под названием Samsam тщательно выбирали жертв. Они атаковали сети организаций, связанных со здравоохранением и требовали крупный выкуп, сообщает xakep.ru.

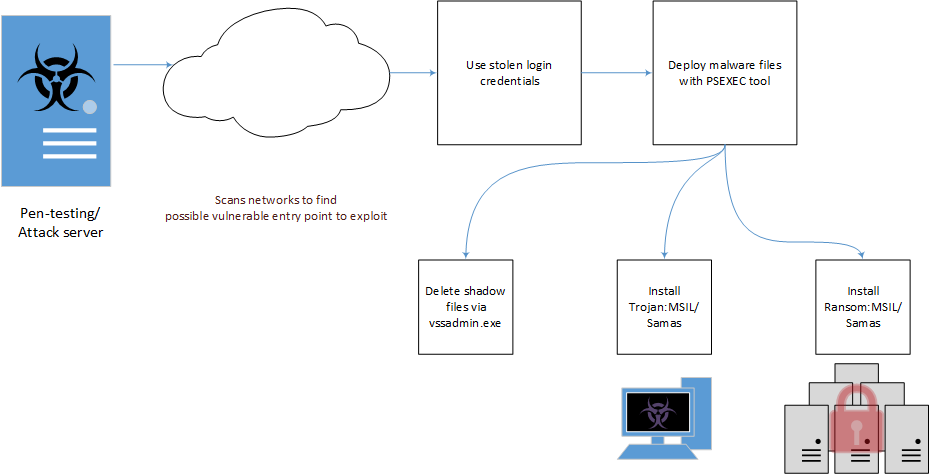
Внедрение Samsam выполняется вручную. Злоумышленники используют такие инструменты, как Jexboss, чтобы отыскать серверы, на которых работает непропатченная версия JBoss, и внедряются в сеть. Затем при помощи других общедоступных средств они добывают необходимую информацию и устанавливают троян.


В Cisco отмечают, что Samsam несложен и несамодостаточен. Тем не менее, он демонстрирует некоторые качества, которые роднят его с сетевыми червями. Samsam быстро распространяется по атакуемой сети, попутно прилагая усилия для того, чтобы замедлить или сделать невозможным восстановление поражённых компьютеров.

В Cisco смоделировали атаку, выполняемую при помощи более совершенного червя-вымогателя, и описали результаты эксперимента на сайте компании. Рассматриваемый сценарий начинается с того, что группа высококвалифицированных злоумышленников тщательно готовится к атаке, собирая информацию о будущей жертве.

Сначала они должны получить локальные администраторские права хотя бы на одном из компьютеров в корпоративной сети атакуемой организации. Используя его, они пытаются повысить свои права доступа.

Теперь необходимо разобраться, каким образом осуществляется бэкап. Чтобы выкуп остался единственным способом восстановления зашифрованных данных, бэкап нужно остановить, а старые резервные копии уничтожить или испортить.

Их следующей целью становятся системы, которые служат для взаимодействия между членами организации — корпоративная электронная почта, внутренние чаты, видеоконференции и т.п. Это замедляет организацию противодействия.

Одновременно злоумышленники разыскивают в сети жертвы критически важную информацию и сервисы. Именно их возьмут в «заложники», чтобы потребовать выкуп.

После этого в сеть внедряется червь-вымогатель, который автоматически распространяется по атакуемым машинам. Для ускорения процесса могут использоваться сервисы, предназначенные для централизованного обновления программного обеспечения.

Остановить червя на этой стадии практически невозможно. «В течение часа поражены более 800 серверов и 3200 рабочих компьютеров в сети; половина цифровых активов и большая часть данных компании зашифрована, — так описывает исход эксперимента публикация Cisco. — Жертва отброшена в восьмидесятые годы прошлого века: пишущие машинки, блокноты, факсы, бумажные чеки и прочее в таком духе».

Всё это — результат того, что сети проектировали и развивали, экономя на информационной безопасности, подытоживают авторы публикации. А так нельзя, потому что платить всё равно придётся, вопрос только за что: за восстановление захваченных данных или за их защиту. Очевидно, что для Cisco выгоднее последний вариант.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

Update:

Приводим комментарий пресс-службы ЦБТ:

«Внесенный законопроект об обработке биометрии преступников не имеет отношения к Единой биометрической системе. ЕБС используется исключительно для получения гражданских услуг и сервисов и не передается в правоохранительные органы», — заявили в пресс-службе.

«Регистрация данных в ЕБС происходит исключительно добровольно, а для обработки данных требуется согласие гражданина. Принуждение к регистрации биометрических персональных данных запрещено законом, равно как и дискриминация тех, кто решил не регистрировать биометрию», — добавили в пресс-службе.

RSS: Новости на портале Anti-Malware.ru