



Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

В новом билде Windows 10, Microsoft добавила в ядро новый объект под названием RegistryTransaction с соответствующими API-функциями для работы с ним, вроде [NtCommit/NtCreate/NtOpen/NtRollback] RegistryTransaction. Как не трудно догадаться, речь идет об атомарных операциях с данными реестра.

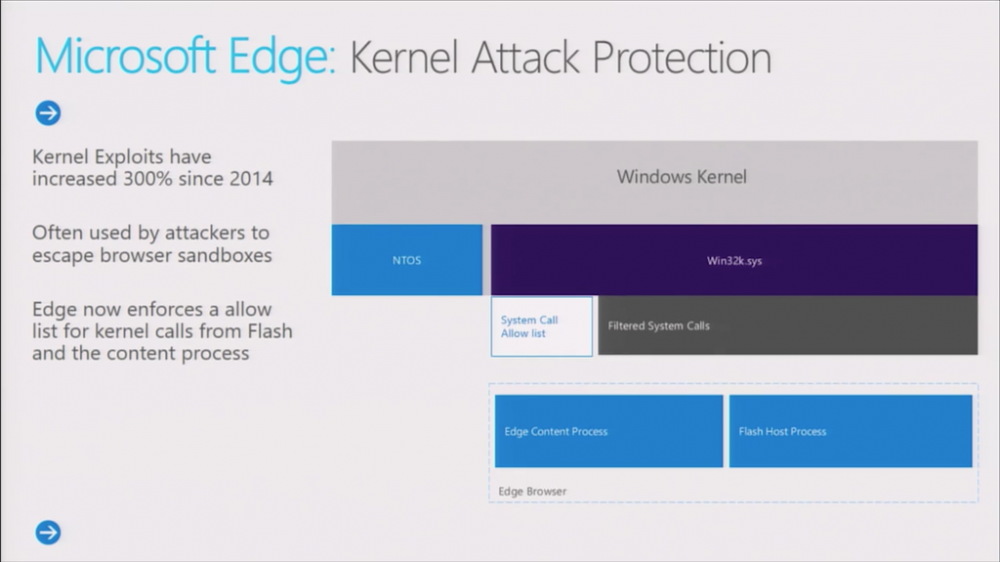
Другим улучшением стало появление долгожданной функции под названием Win32k syscalls filtering на уровне ядра Windows. Так как она все еще находится в предварительной сборке Windows 10, о ней известно не так много. Основное ее предназначение заключается в том, что она позволит полностью закрыть sandbox для процессов соответствующих приложений, типа браузеров и снимет вопрос эксплуатации LPE-уязвимостей в win32k.sys для них. На сегодняшний день такие уязвимости являются основной возможностью получения эксплойтом максимальных прав SYSTEM при проникновении в систему через веб-браузер.


Общая схема работы Win32k syscalls filtering на примере AppContainer-sandboxed веб-браузера Edge, который сможет полностью закрыть AppContainer от внешнего воздействия


Стоит отметить, что авторы веб-браузера Google Chrome еще в прошлом году добавили в него функцию, которая защищает sandboxed-процессы (renderer-процессы по терминологии Google) от пагубного воздействия win32k.sys. Так как Chrome делегирует работу с графикой и окнами на основной родительский процесс, дочерние sandboxed-процессы полностью освобождаются от необходимости осуществления GUI-операций, например, прорисовки окон и прочего GUI. Ранее для этого использовалась настройка веб-браузера -enable_win32k_renderer_lockdown, пишет habrahabr.ru.

Полное отключение win32k.sys является достаточной мерой обеспечения безопасности только для такого веб-браузера как Chrome, который имеет четко определенную модель распределения функций между родительским и renderer-процессами (GUI-функции не пересекаются с sandboxed). Microsoft предлагает более гибкий путь, функция Win32k syscalls filtering (PsAttributeWin32kFilter) поможет выборочно фильтровать те функции, которые не нужны процессу, например, Edge, и оставлять только самые необходимые.

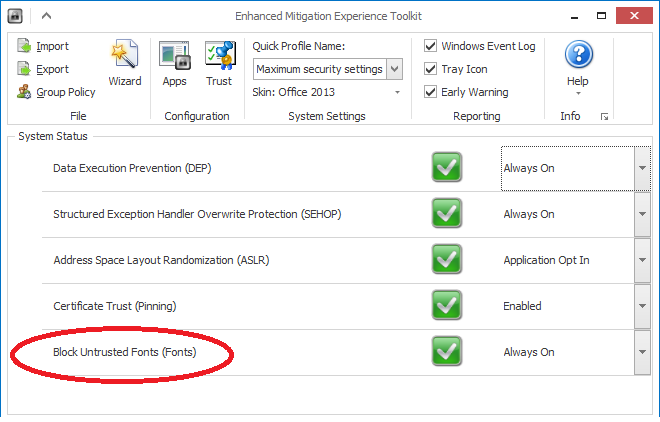
Функция Win32k syscalls filtering органично дополняет другую функцию безопасности Windows 10, которая впервые была добавленаMicrosoft для защиты от LPE-эксплойтов. Речь идет о функции Block Untrusted Fonts, которая также появилась и в EMET (см.kernel32!SetProcessMitigationPolicy с аргументом ProcessFontDisablePolicy).


EMET позволяет принудительно включать функцию Block Untrusted Fonts для выбранного процесса, таким образов перекрыв другую поверхность атаки LPE-эксплойтами, которые используют specially crafted файлы шрифтов для эксплуатации уязвимостей в Win32k.sys


Microsoft известна своим внимательным подходом к функциям защиты от эксплойтов, которые интегрированы в Windows. Там последовательно появлялись DEP, SEHOP, ASLR, IE11-EPM, IE11-64bit_tabs, HEASLR. Бесплатный инструмент EMET позволял принудительно включать такие настройки для процессов. В то же время, только с Windows 10 Microsoft стала предпринимать указанные выше шаги по закрытию уязвимых мест, которые используются LPE-эксплойтами.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru