



В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

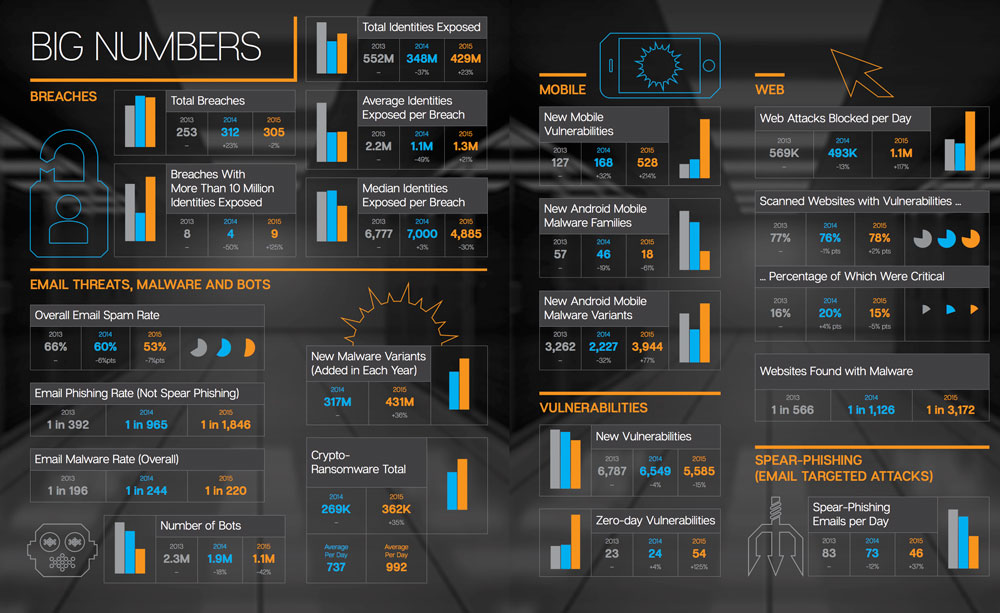
В 2015 году новые уязвимости нулевого дня находили каждую неделю. В результате их количество вдвое превысило показатели 2014 года и достигло рекордного уровня. Причина такого быстрого роста, по-видимому, в том, что поиск уязвимостей нулевого дня постепенно превращается в серьёзный бизнес. Теперь им занимаются не любители, а профессионалы.

Согласно отчёту, который опубликовала компания Symantec, в 2015 году было обнаружено 54 уязвимости нулевого дня. Для сравнения, в 2007 году сообщалось лишь о пятнадцати новых уязвимостях такого рода. В течение следующих пяти лет этот показатель колебался в диапазоне между восемью и четырнадцатью уязвимостями в год.В 2013 году он подскочил до 23, но затем рост снова замедлился. В 2014 году было найдено 24 уязвимости нулевого дня, и эксперты полагали, что в обозримом будущем этот уровень будет сохраняться. Они ошибались.


Сильнее всего ценятся уязвимости нулевого дня, найденные в распространённом программном обеспечении, таком как Internet Explorer или Adobe Flash. В прошлом году, по данным Symantec, на долю Flash приходились четыре из пяти наиболее популярных узявимостей.

Набирает популярность прицельный фишинг (spear phising) — хорошо спланированные фишинговые атаки на определённых людей или организации. Число таких атак, по оценке Symantec, выросло в 2015 году на 55 процентов. При этом массовые фишинговые рассылки постепенно выходят из моды. В прошлом году на их долю приходилось лишь одно из каждых 1846 электронных писем, то есть почти в пять раз меньше, чем два года назад, пишет xakep.ru.

Symantec наблюдает уменьшение распространённости ботнетов. Количество заражённых машин, по оценке компании, сократилось с 2,3 миллионов в 2013 году до 1,1 миллиона в 2015 году. Почти половина из них теперь находится в Китае, но это, скорее, хороший признак: китайских ботов стало больше из-за увеличения количества пользователей быстрого интернета в этой стране.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru