



В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

В 2015 году найдено вдвое больше уязвимостей нулевого дня, чем в 2014

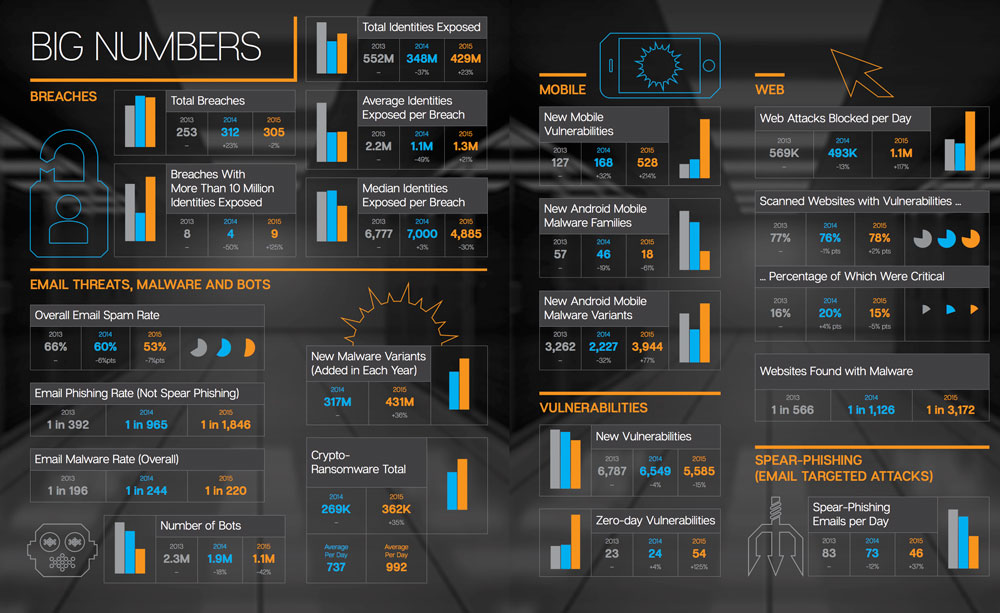
В 2015 году новые уязвимости нулевого дня находили каждую неделю. В результате их количество вдвое превысило показатели 2014 года и достигло рекордного уровня. Причина такого быстрого роста, по-видимому, в том, что поиск уязвимостей нулевого дня постепенно превращается в серьёзный бизнес. Теперь им занимаются не любители, а профессионалы.

Согласно отчёту, который опубликовала компания Symantec, в 2015 году было обнаружено 54 уязвимости нулевого дня. Для сравнения, в 2007 году сообщалось лишь о пятнадцати новых уязвимостях такого рода. В течение следующих пяти лет этот показатель колебался в диапазоне между восемью и четырнадцатью уязвимостями в год.В 2013 году он подскочил до 23, но затем рост снова замедлился. В 2014 году было найдено 24 уязвимости нулевого дня, и эксперты полагали, что в обозримом будущем этот уровень будет сохраняться. Они ошибались.


Сильнее всего ценятся уязвимости нулевого дня, найденные в распространённом программном обеспечении, таком как Internet Explorer или Adobe Flash. В прошлом году, по данным Symantec, на долю Flash приходились четыре из пяти наиболее популярных узявимостей.

Набирает популярность прицельный фишинг (spear phising) — хорошо спланированные фишинговые атаки на определённых людей или организации. Число таких атак, по оценке Symantec, выросло в 2015 году на 55 процентов. При этом массовые фишинговые рассылки постепенно выходят из моды. В прошлом году на их долю приходилось лишь одно из каждых 1846 электронных писем, то есть почти в пять раз меньше, чем два года назад, пишет xakep.ru.

Symantec наблюдает уменьшение распространённости ботнетов. Количество заражённых машин, по оценке компании, сократилось с 2,3 миллионов в 2013 году до 1,1 миллиона в 2015 году. Почти половина из них теперь находится в Китае, но это, скорее, хороший признак: китайских ботов стало больше из-за увеличения количества пользователей быстрого интернета в этой стране.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru