



Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Эксперты ESET предупреждают о появлении нового червя – Linux/Remaiten. Программа заражает роутеры, модемы и другие сетевые устройства, объединяя их в ботнет. Созданная зомби-сеть может использоваться для DDoS-атак и загрузки вредоносного ПО.

По мнению вирусных аналитиков ESET, Remaiten – доработанная версия известных с 2014 года Linux-ботов Kaiten и Gafgyt, нацеленных на встраиваемые устройства. От предшественников его отличают новые функции. 

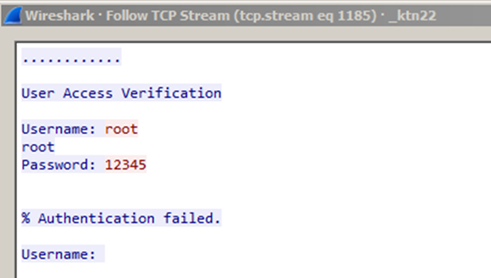
В частности, Gafgyt сканирует IP-адреса, пытаясь обнаружить работающий порт Telnet. Найдя искомое, программа подбирает логин и пароль, вводя наиболее распространенные комбинации из заданного списка. Если червю удастся подключиться к системе, жертва получит команду на загрузку исполняемых файлов вредоносной программы.

Remaiten использует тот же способ аутентификации, но действует более избирательно при установке исполняемых файлов. Червь не скачивает все файлы подряд, а пытается распознать инфраструктуру жертвы и подобрать соответствующий загрузчик. Далее программа-загрузчик скачает с управляющего сервера полноценный бот.

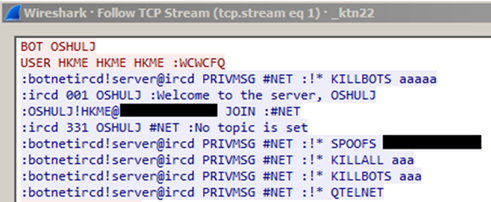
Червь Remaiten выполняет команды управляющего сервера. Бот предназначен для реализации DDos-атак и загрузки вредоносных файлов в зараженную систему. Кроме того, в нем предусмотрен код, позволяющий уничтожать другие боты на зараженном устройстве. 

Антивирусные продукты ESET NOD32 детектируют новый бот как Linux/Remaiten. 


Подбор логина и пароля для входа в аккаунт Telnet  


Приветствие от управляющего сервера 

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru