



Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Эксперты ESET предупреждают о появлении нового червя – Linux/Remaiten. Программа заражает роутеры, модемы и другие сетевые устройства, объединяя их в ботнет. Созданная зомби-сеть может использоваться для DDoS-атак и загрузки вредоносного ПО.

По мнению вирусных аналитиков ESET, Remaiten – доработанная версия известных с 2014 года Linux-ботов Kaiten и Gafgyt, нацеленных на встраиваемые устройства. От предшественников его отличают новые функции. 

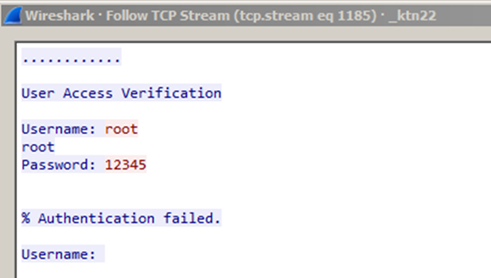
В частности, Gafgyt сканирует IP-адреса, пытаясь обнаружить работающий порт Telnet. Найдя искомое, программа подбирает логин и пароль, вводя наиболее распространенные комбинации из заданного списка. Если червю удастся подключиться к системе, жертва получит команду на загрузку исполняемых файлов вредоносной программы.

Remaiten использует тот же способ аутентификации, но действует более избирательно при установке исполняемых файлов. Червь не скачивает все файлы подряд, а пытается распознать инфраструктуру жертвы и подобрать соответствующий загрузчик. Далее программа-загрузчик скачает с управляющего сервера полноценный бот.

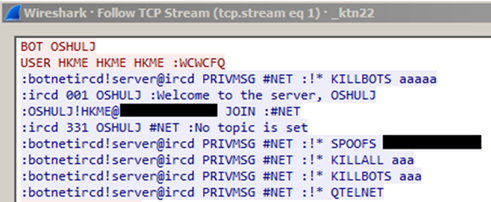
Червь Remaiten выполняет команды управляющего сервера. Бот предназначен для реализации DDos-атак и загрузки вредоносных файлов в зараженную систему. Кроме того, в нем предусмотрен код, позволяющий уничтожать другие боты на зараженном устройстве. 

Антивирусные продукты ESET NOD32 детектируют новый бот как Linux/Remaiten. 


Подбор логина и пароля для входа в аккаунт Telnet  


Приветствие от управляющего сервера 

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru