



Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Червь Remaiten объединяет в ботнет роутеры

Эксперты ESET предупреждают о появлении нового червя – Linux/Remaiten. Программа заражает роутеры, модемы и другие сетевые устройства, объединяя их в ботнет. Созданная зомби-сеть может использоваться для DDoS-атак и загрузки вредоносного ПО.

По мнению вирусных аналитиков ESET, Remaiten – доработанная версия известных с 2014 года Linux-ботов Kaiten и Gafgyt, нацеленных на встраиваемые устройства. От предшественников его отличают новые функции. 

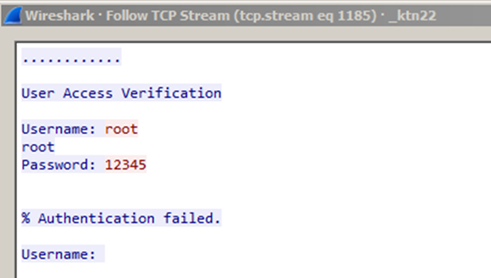
В частности, Gafgyt сканирует IP-адреса, пытаясь обнаружить работающий порт Telnet. Найдя искомое, программа подбирает логин и пароль, вводя наиболее распространенные комбинации из заданного списка. Если червю удастся подключиться к системе, жертва получит команду на загрузку исполняемых файлов вредоносной программы.

Remaiten использует тот же способ аутентификации, но действует более избирательно при установке исполняемых файлов. Червь не скачивает все файлы подряд, а пытается распознать инфраструктуру жертвы и подобрать соответствующий загрузчик. Далее программа-загрузчик скачает с управляющего сервера полноценный бот.

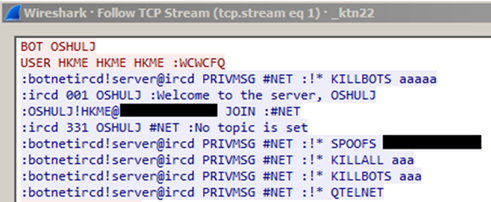
Червь Remaiten выполняет команды управляющего сервера. Бот предназначен для реализации DDos-атак и загрузки вредоносных файлов в зараженную систему. Кроме того, в нем предусмотрен код, позволяющий уничтожать другие боты на зараженном устройстве. 

Антивирусные продукты ESET NOD32 детектируют новый бот как Linux/Remaiten. 


Подбор логина и пароля для входа в аккаунт Telnet  


Приветствие от управляющего сервера 

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru