



Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

Полиция Японии нашла данные 18 млн человек на сервере китайских хакеров

Еще в ноябре 2015 года полиция Токио прекратила деятельность компании Nicchu Shinsei Corp., арестовала ее президента, а также нескольких сотрудников. Тогда компанию заподозрили в пособничестве китайским хакерам. Как оказалось – не зря. Расследование выявило на одном из серверов  учетные данные 18 миллионов человек.

Японское издание The Yomiuri Shimbun сообщает, что токийская полиция обнаружила на сервере компании Nicchu Shinsei личные данные 18 млн пользователей. Компания агрегировала и хранила как чужие логины и пароли, так и имена, даты рождения и прочую личную информацию.

Приблизительно 1,78 млн обнаруженных учетных записей принадлежат пользователям японского Yahoo. Также жертвами кражи персональных данных стали пользователи e-commerce компании Rakuten, Twitter, Facebook и так далее. Всего в списке фигурирует 31 популярный ресурс.

Правоохранительные органы уже уведомили все пострадавшие компании о проблеме, и те, в свою очередь, начали принимать меры: оповещать пользователей об утечке информации. Японский филиал Yahoo и вовсе обнулил пароли всех пострадавших, сообщает xakep.ru.


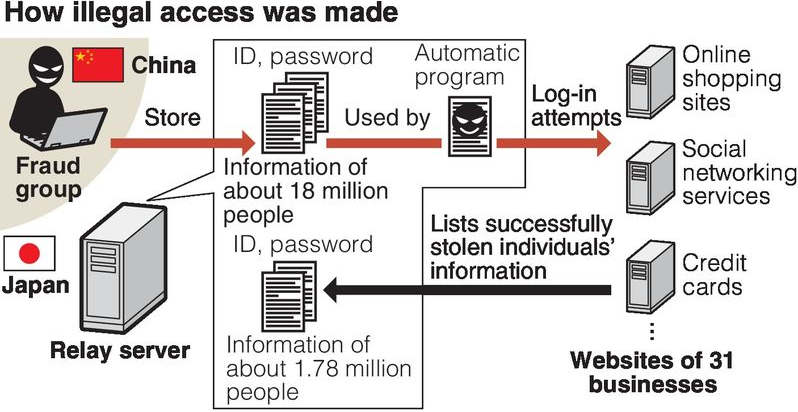
Схема сотрудничества и атак Nicchu Shinsei и китайских хакеров

scheme


В ноябре 2015 года, после прекращения деятельности Nicchu Shinsei, полиция не раскрывала практически никаких подробностей, но теперь правоохранительные органы пояснили, в чем дело. Компанию Nicchu Shinsei подозревают в предоставлении китайским хакерам украденных учетных данных пользователей со всего мира, а также услуг прокси. Китайские злоумышленники использовали эти данные для фишинговых атак, под чужими именами они заманивали новых жертв на вредоносные сайты. Атаки длились с июня по ноябрь 2015 года.

Также следствие выявило, что мощности компании Nicchu Shinsei использовались для нелегальных переводов денежных средств, затрагивающих более 10 различных финансовых организаций. Кроме того, на сервере обнаружили инструмент, который занимался автоматическим перебором чужих учетных данных: пытался войти в чужие аккаунты, используя имеющиеся логин и пароль.

Откуда Nicchu Shinsei и китайские хакеры взяли такое количество учтенных данных? Как оказалось, эта база — не сводный  результат других утечек, как можно было бы предположить. Следователи заметили, что практически все пострадавшие пользовались популярным в Китае мессенджером, чье название не раскрывается. Теперь японская полиция собирается подключить к расследованию Интерпол, чтобы допросить операторов этого приложения.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru