Специалисты компании Verizon опубликовали дайджест киберпроисшествий (PDF) за март 2016 года, в котором рассказывается о нескольких расследованиях, проведенных сотрудниками компании. Один из описанных в документе случаев весьма примечателен: водоочистные системы неназванной компании, которая фигурирует в документе под именем Kemuri Water Company (KWC), пострадали в результате случайной атаки хакеров.
Представители KWC обратились за помощью к экспертам Verizon, так как собственный IT-отдел компании не смог разобраться с проблемой. А проблема определено наличествовала: водоочистной центр работал со странными сбоями, уровень химикатов то и дело произвольно менялся. Команда специалистов Verizon быстро выяснила, что сбои SCADA-оборудования не случайны, — в работу KWC вмешались хакеры.
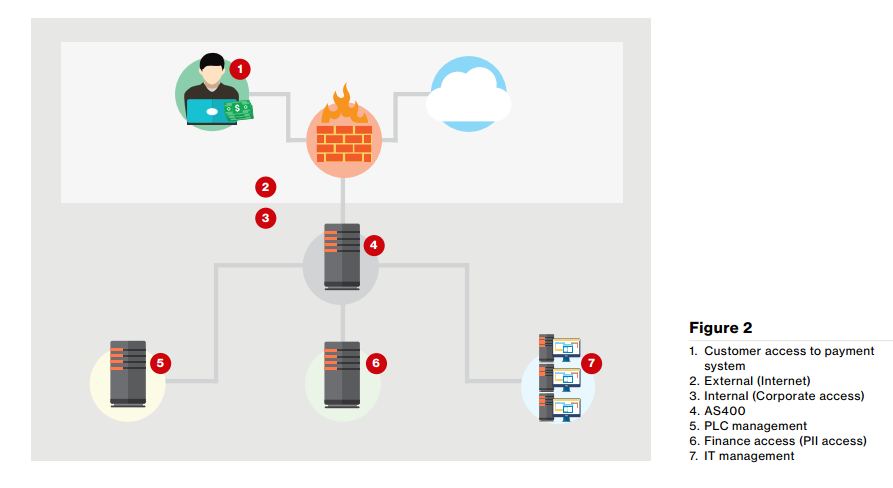
Практически сразу после начала расследования специалисты команды RISK выявили ряд серьезных проблем. Оказалось, что KWC использует очень старую платформу, на которой работает не менее устаревшая операционная система. Во-первых, практически вся инфраструктура была построена вокруг IBM AS/400, которую впервые представили еще в далеком 1988 году. Во-вторых, AS/400 оказалась доступной из интернета, потому что через нее проходил трафик веб-сервера, к которому клиенты KWC обращались за получением информации о расходе воды, за счетами на воду, а также для оплаты этих самых счетов. Кроме того, выяснилось, что всего один сотрудник KWC отвечает за настройку AS/400 (и, видимо, он единственный во всей компании, кто может с этим разобраться). Если бы этого сотрудника не было на работе, во время загадочных «сбоев оборудования», атака могла вообще остаться незамеченной,
Дальнейшее расследование и логи, полученные с AS/400, показали, что настройки системы кто-то «подправил» извне. В логах внимание экспертов сразу привлекли четыре IP-адреса, которые ранее уже попадали в поле зрения специалистов: данные адреса фигурировали в расследованиях хактивистских кампаний.
Оказалось, что впервые хакеры проникли в систему через собственное платежное веб-приложение KWC. Тогда злоумышленники определенно искали личные данные клиентов компании. В платежном приложении взломщики обнаружили уязвимость, при помощи которой им удалось проникнуть дальше — на веб-сервер. На сервере хакеры обнаружили INI-файл, содержавший учетные данные администратора AS/400 (в виде простого текста).
Специалисты Verizon пишут, что взломщики определено не понимали, к чему они получили доступ и проникли в систему AS/400 из любопытства. Похоже, что настройки водоочистной системы они поменяли случайным образом, просто экспериментируя и пытаясь понять, что это такое.
Завершая расследование, эксперты команды RISK пришли к выводу, что хакеры не имели дурных намерений относительно SCADA-систем, и, по сути, произошедшее можно назвать случайностью. Впрочем, эксперты уведомили руководство KWC о том, что взломщики получили доступ к личным и финансовым данным 2,5 млн клиентов компании. Также сотрудники Verizon разработали для KWC подробный план улучшения IT-безопасности, чтобы такие инциденты не повторялись в будущем.
Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.
Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.
Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.
Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.
У администраторов задача — проверить, где используется PHP, и подготовить обновление.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.