



Власти США заплатили университету Карнеги-Меллона за взлом Tor

Власти США заплатили университету Карнеги-Меллона за взлом Tor

Власти США заплатили университету Карнеги-Меллона за взлом Tor

Прошлой осенью между руководством Tor Project, учеными из университета Карнеги-Меллона и ФБР разгорелся скандал. Тогда глава Tor Project заявил, что власти заплатили ученым за взлом сети Tor не менее миллиона долларов, и те разработали для спецслужб методику, которая впоследствии была использована для деанонимизации пользователей.

Университет Карнеги-Меллона и ФБР категорически отрицали такую возможность. Но теперь федеральный судья в Вашингтоне подтвердил подозрения руководства Tor: ученым действительно заплатили, только не ФБР, а Министерство обороны США.

В ноябре 2015 года руководитель Tor Project Роджер Динглдайн (Roger Dingledine) в официальном блоге обвинил исследователей CERT (Computer Emergency Response Team) университета Карнеги-Меллона во взломе сети Tor в 2014 году. Он писал, что за данное «исследование» ученым заплатило ФБР, выделив университету не менее миллиона долларов, сообщает xakep.ru.

Представители ФБР довольно оперативно опровергли эту информацию, сообщив, что «заявления Динглдайна ошибочны». Представители университета тоже опубликовали официальный ответ на обвинения руководителя Tor Project. Впрочем, их сообщение выглядело весьма странно и непрозрачно намекало, что спецслужбы вовсе не платили им за проведение исследования сети Tor, поиск уязвимостей в ней и разработку способов деанонимизации пользователей. Из послания можно было понять, что ученых просто обязали работать в этом направлении, вручив им повестку.

Новые подробности утихшего было спора всплыли вместе новым с судебным документом [PDF] по делу одного из «лейтенантов» Silk Road 2 — Брайана Ричарда Фаррелла (Brian Richard Farrell). Еще минувшей осенью Динглдайн высказывал мысль, что Фаррел был найден и арестован, именно благодаря оплаченному спецслужбами «исследованию». По всей видимости, он был прав.


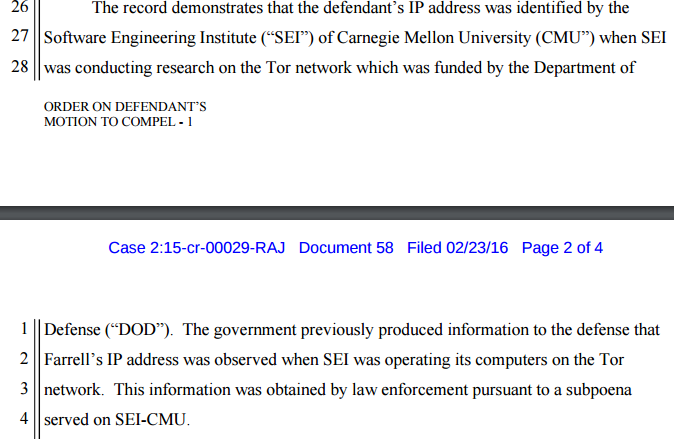
Отрывок из документа

Из нового документа ясно, что ученые Института технологий разработки программного обеспечения (SEI) при университете Карнеги-Меллона действительно ответственны за взлом Tor в 2014 году. Бумага фактически подтверждает слова представителей университета, так как в судебном документе тоже фигурирует повестка от ФБР, при помощи которой исследователей вынудили поделиться данными. Тем не менее, становится ясно, что ученых все же финансировали, только за этим стояло не Федеральное бюро расследований, а Министерство обороны США.

Судебный акт, составленный судьей Ричардом Джонсом (Richard Jones), гласит:

«Записи демонстрируют, что IP-адрес ответчика был выявлен Институтом технологий разработки программного обеспечения (SEI) при университете Карнеги-Меллона (CMU), в ходе проведения SEI исследования сети Tor, которое было спонсировано Министерством обороны США.IP-адрес Фаррелла был замечен SEI, в ходе работы в сети Tor. Данная информация была получена правоохранительными органами посредством вручения соответствующей повестки SEI-CMU».

О каком финансировании идет речь? Летом 2015 года Министерство обороны продлило контракт с Институтом технологий разработки программного обеспечения. Общая стоимость этого контракта была оценена в $1,73 миллиарда. По словам представителей университета Корнеги-Меллона, это сделало SEI единственным исследовательским центром, чья работа сфокусирована на софтверной безопасности и инженерных решениях, и при этом спонсируется федеральными правительством.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru