



Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Специалисты компании Akamai зафиксировали новую тенденцию в области усиленных DDoS-атак: теперь хакеры все чаще используют для этих целей протокол DNSSEC. В отчете компании сказано, что в период с ноября 2015 года и до текущего момента, было зафиксировано более 400 отраженных DNSSEC-атак.

Злоумышленники преимущественно используют домены в правительственной зоне .gov, дело в том, что в США такие домены обязаны поддерживать DNSSEC по закону.

Хотя протокол DNSSEC может защитить от доменного хакинга, он одновременно является и уязвимым местом, которое удобно эксплуатировать для DDoS. Все дело в стандартном ответе DNSSEC, который, помимо обычных данных о домене, содержит также множество связанной с аутентификацией информации. Так, стандартный ответ DNS имеет объем 512 байт, тогда как ответ DNSSEC, в зависимости от конфигурации, может достигать 4096 байт в объеме, пишет xakep.ru.

Специалисты Akamai пишут, что атакующие не используют какие-то особенные новые техник,  в целом атаки построены по давно известным схемам. Но перенаправление весьма «тяжелых» ответов DNSSEC на IP-адреса жертв – это новая тактика, позволяющая злоумышленникам усилить атаку приблизительно в 8 раз. Средняя мощность такой атаки составляет 123,5 Гбит/сек.

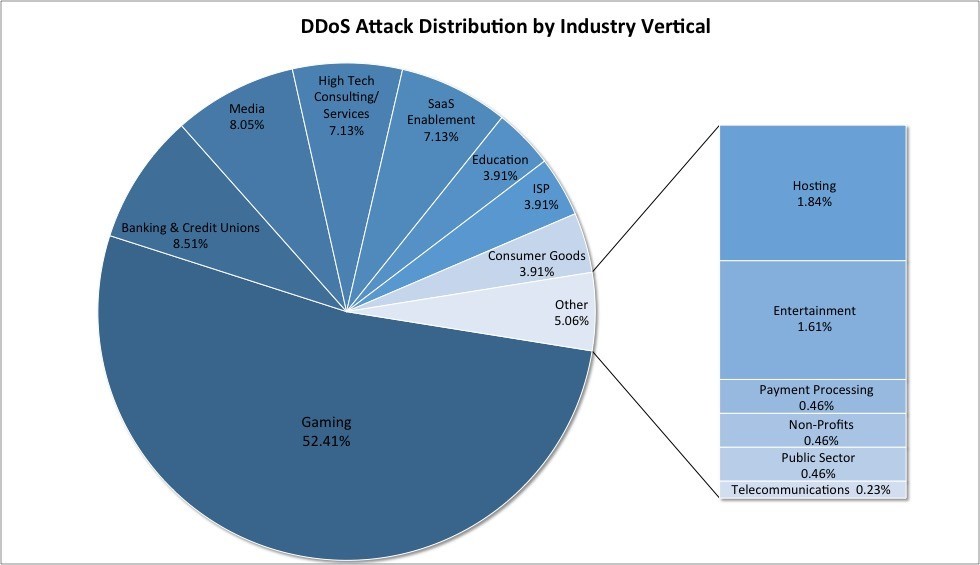
В основном DNSSEC-атаки направлены против игровой индустрии и финансового сектора.


Диаграмма демонстрирует распределение атак по различным отраслям бизнеса

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru