Компания Malwarebytes работает над исправлением серьезных уязвимостей в своем антивирусном продукте. Ошибки обнаружилэксперт из команды Google Project Zero Тэвис Орманди.
Исследователю безопасности удалось выяснить, что обновления продукта Malwarebytes Antivirus не были подписаны с помощью цифровой подписи компании и загружались по незащищенному HTTP-соединению. Все это делает пользователей антивируса подверженным атаке типа Man-In-The-Middle — злоумышленники могли легко подменить пакеты обновлений,
Уязвимости были обнаружены в ноябре 2015 года. Однако сотрудникам Malwarebytes не хватило 90 дней для того, чтобы исправить дыры безопасности в своем продукте, поэтому исследователь Google Тэвис Орманди (Tavis Ormandy) опубликовал информацию о них в своем блоге.
По его словам, процесс обновления антивируса Malwarebytes включает загрузку YAML-файлов. Несмотря на то, что эти файлы содержат контрольную сумму MD5, их передача с помощью незащищенного HTTP-соединения позволяет атакующему легко осуществить подмену файлов.
Орманди предполагает, что разработчики антивируса были уверены в том, что злоумышленникам все равно не удастся перехватить данные, поскольку они зашифрованы с помощью зашитого в коде ключа RC4. Однако, удалось сделать это с помощью простой команды OpenSSL.
Также Орманди обнаружил некорректно составленные контрольные списки (ACL) антивируса — это позволяет осуществить повышение привилегий. По умолчанию, всем пользователям антивируса разрешается модифицировать и создавать файлы в директории, где хранится конфигурация Malwarebytes Antivirus. Это дает злоумышленникам возможность проведения атак, связанных с удаленным исполнением кода на машине жертвы.
Руководитель Malwarebytes Марчин Клещински (Marcin Kleczynski) подтвердил информацию об обнаружении уязвимостей и сообщил, что компания столкнулась со сложностями, которые не позволили исправить их в 90-дневный срок. По словам топ-менеджера, компания смогла исправить несколько из обнаруженных ошибок на стороне сервера и теперь занимается внутренним тестированием новой версии антивируса. Кроме того, Клещински заявил, что по его данным, с помощью обнаруженных Орманди уязвимостей злоумышленники не могут проводить массовые атаки на пользователей Malwerabytes Antivirus. У них есть возможность лишь «атаковать одну машину за один раз».
За последний год это уже не первый случай обнаружения серьезных уязвимостей в защитном программном обеспечении и атак на антивирусные компании. В июне 2015 года в СМИ попала информация о том, что британские и американские спецслужбы искалиуязвимости продуктах «Лаборатории Касперского». Примерно в то же время исследователи из Google Project Zero рассказали о серьезной уязвимости в антивирусе ESET NOD32, которая позволяла атакующему читать, модифицировать и удалять любые файлы на компьютерах, на которых установлен антивирус.
Летом того же года стало известно о том, что в продукте Symantec Endpoint Protection обнаружен целый ряд серьезных уязвимостей, которые позволяли атакующим осуществлять обход аутентификации, повышения привилегий, чтение и запись файлов, а также осуществления SQL-инъекций. Кроме того, практически одновременно с этим было объявлено о том, что антивирусная компания BitDefendet стала жертвой хакерской атаки, в результате которой были похищены пароли пользователей — особый резонанс вызвал тот факт, что они хранились в открытом виде.
Позднее осенью 2015 года серьезные ошибки безопасности были обнаружены в криптософте TrueCrypt, а еще спустя несколько месяцев, в декабре того же года критические уязвимости были также найдены в антивирусе Avast.
Кроме того, осенью прошлого года исследователь безопасности Мазин Ахмед опубликовал исследование, в ходе которого ему удалось обнаружить XSS-уязвимости сразу в нескольких популярных межсетевых экранах. Мы провелили самообучающийся межсетевой экран PT Application Firewall на подверженность описанным в работе обходам защиты — все представленные способы обхода были заблокированы экраном.
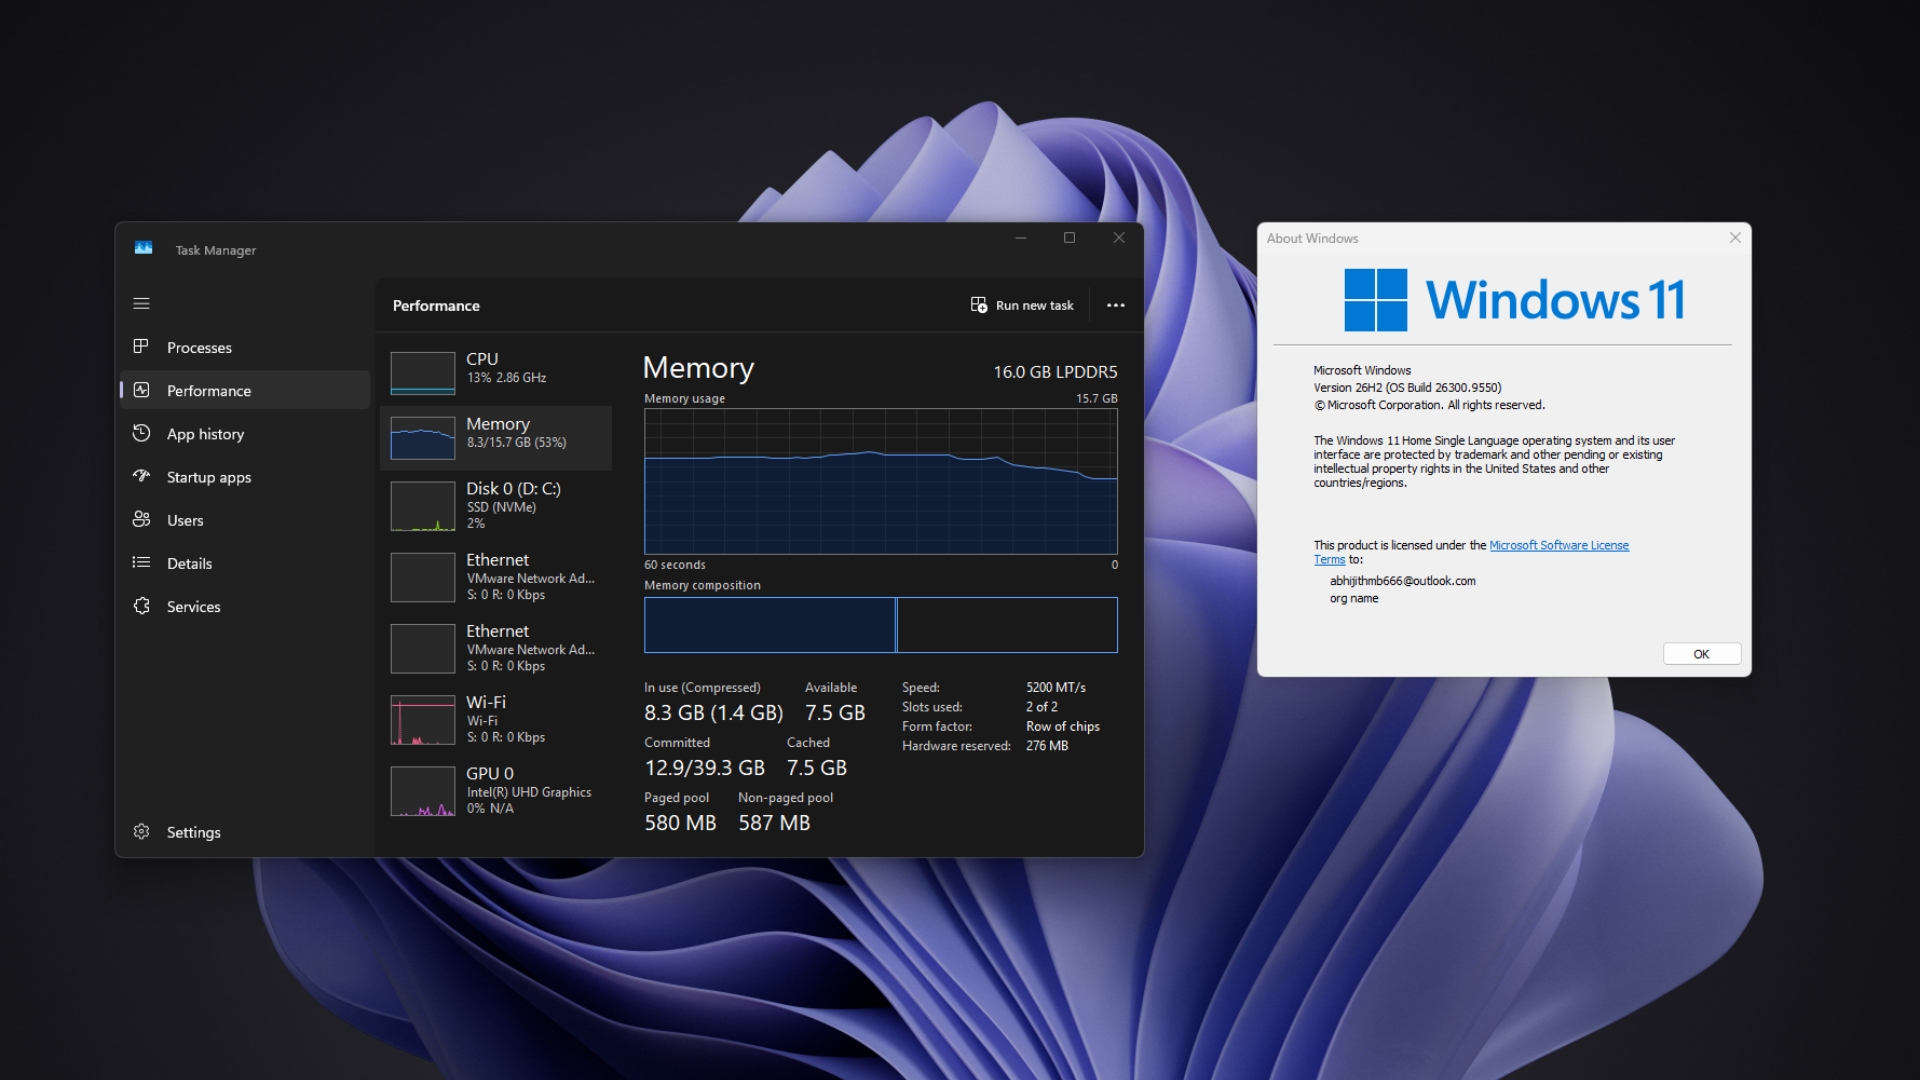
Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.
Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.
При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.
За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.
А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.
На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.