



Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Злоумышленники стали все чаще подделывать спам с вредоносными вложениями под официальные уведомления и деловые письма. Эксперты «Лаборатории Касперского» полагают, что подобные уловки помогают мошенникам усыпить бдительность пользователей и заставить их самостоятельно запустить прикрепленную к письму вредоносную программу или пройти по ссылке.

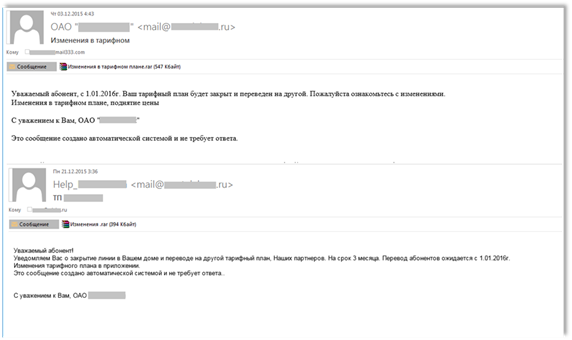
Так, в прошлом месяце в Рунете были обнаружены фальшивые уведомления с вредоносными вложениями, которые рассылались от имени крупной российской телекоммуникационной компании. Текст письма был очень похож на официальное сообщение от телеком-оператора, мошенники даже добавили фразу, что сообщение создано автоматически и не требует ответа. Для привлечения внимания пользователя злоумышленники выбрали тему изменения тарифных планов: подробности, как сообщалось в письме, можно было узнать, открыв вложение. В самом же вложении, разумеется, не было заявленной информации, зато содержался троянец.


Примеры спам-писем с вредоносными вложениями от имени известной телеком-компании


Примечательно, что в этих рассылках мошенники всеми возможными способами пытались убедить пользователя, что письмо легитимное. К примеру, в случае отправки сообщения с адреса, отличного от официального, они объясняли это «временными техническими проблемами с почтовым ящиком». В некоторых сообщениях злоумышленники акцентировали внимание на том, что вложение или ссылка проверены антивирусом. 

«Кажется, что уловки мошенников легко распознать, но, к сожалению, реальность такова, что жертвами киберпреступников ежедневно становится множество людей. И это не только домашние пользователи, но также сотрудники различных организаций, крупных и не очень. Злоумышленники могут придумывать самые разнообразные истории – от внезапной налоговой проверки и утери документов до поиска пропавшего коллеги. Именно поэтому мы всем рекомендуем не открывать подозрительные вложения, не переходить по ссылкам в письмах от незнакомых отправителей и, конечно же, пользоваться качественными защитными решениями», – комментирует ситуацию Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru